Бэнэт Сайферс — тэхнолаг Electronic Frontier Foundation (EFF), амерыканскай некамерцыйнай арганізацыі, якая абараняе грамадзянскія правы ў лічбавым свеце; Коры Доктараў — пісьменнік-фантаст, журналіст і спецыяльны дарадца EFF. Іх даклад «Privacy Without Monopoly: Data Protection and Interoperability» выйшаў у EFF у 2021 годзе (асноўны тэкст датаваны лютым), а ў чэрвені да яго дадаўся дадатак пра еўрапейскі GDPR, які EFF таксама апублікавала ў блогу Deeplinks. Галоўнае пытанне даклада: калі прымусіць Facebook, Google і Apple адчыніцца для канкурэнтаў, ці не пацякуць нашыя даныя ў кожную шчыліну? Варта памятаць, што з таго часу змянілася. Facebook у кастрычніку 2021 года перайменаваўся ў Meta, Twitter цяпер называецца X. Вярхоўны суд ЗША ў чэрвені 2021 года ў справе Van Buren v. United States вузка вытлумачыў закон CFAA, на які спасылаюцца аўтары. Амерыканскі ACCESS Act так і не стаў законам, а вось Акт аб лічбавых рынках (DMA) і Акт аб лічбавых паслугах (DSA), якія ў дакладзе яшчэ толькі «рыхтуюцца», Еўрасаюз прыняў у 2022 годзе; з 2024 года DMA абавязвае найбуйнейшыя платформы, сярод іншага, адчыніць свае мэсэнджары для сумяшчальнасці. Федэратыўныя сацсеткі, пра якія марылі аўтары, таксама выраслі: пасля 2022 года мільёны людзей перайшлі ў Mastodon і іншыя сэрвісы «федывёрсу». Даклад даўжэйшы за звычайны артыкул, таму мы яго крыху скарацілі: прапусцілі кароткі змест (ён паўтарае ўводзіны і высновы), зноскі і нумарацыю раздзелаў, а два найбольш тэхнічныя фрагменты — пра рэформу амерыканскіх законаў і пра рызыкі пераноснасці даных — пераказалі; пераказ пазначаны квадратнымі дужкамі.
Уводзіны
Канцэнтрацыя інтэрнэт-рынкаў — адна з самых важных праблем тэхналагічнай палітыкі нашага часу. За апошнія некалькі гадоў усё гучнейшы хор галасоў заклікае ўрады ўмяшацца і ўтаймаваць уладу тэхналагічных гігантаў. Аднак згоды ў тым, як менавіта гэта зрабіць і не нарабіць новых праблем, значна менш.
Гэты даклад прысвечаны шэрагу прапаноў, якія павінны павялічыць сумяшчальнасць паміж дамінуючымі кампаніямі і іх меншымі канкурэнтамі. Сумяшчальнасць спрыяе канкурэнцыі, а з канкурэнцыяй прыходзяць шырэйшы выбар і шанц палепшыць якасць нашага жыцця ў сеціве. Інтэрнэт, дзе больш канкурэнцыі, дазволіць карыстальнікам свабодней выказвацца і больш свядома будаваць сваю сеткавую ідэнтычнасць.
Важны пабочны плён сумяшчальнасці і канкурэнцыі — магчымасць лепш абараніць прыватнасць карыстальнікаў. Шкода, якую тэхналагічныя манаполіі наносяць прыватнасці, вялікая і добра задакументаваная. Канкурэнцыя дае карыстальнікам больш улады вырашаць, як і з кім дзеліцца іх інфармацыяй, «галасаваць нагамі» — пераходзіць на іншыя сэрвісы, калі адзін недастаткова паважае іх прыватнасць, — і патроху разбураць шматгранныя сеткі сачэння, якія разгарнула жменька буйных кампаній. Насуперак запэўніванням буйных платформаў, мы не можам давяраць дамінуючым кампаніям ролю адзіных апекуноў прыватнасці карыстальнікаў. Наколькі кампаніям даводзіцца турбавацца, што карыстальнікі сыдуць да іншых (асабліва калі пераход каштуе ім няшмат), настолькі на іх ціснуць, каб яны апекаваліся лепш.
Аднак сумяшчальнасць можа і нашкодзіць прыватнасці. Урэшце, больш сумяшчальнасці — гэта і новыя спосабы для кампаній збіраць асабістую інфармацыю і дзяліцца ёю. Гэты аргумент прыводзяць і самі тэхналагічныя манаполіі — каб апраўдаць свае паводзіны і паабяцаць, што ў будучыні будуць паводзіць сябе лепей. Як сказаў Кангрэсу ЗША Марк Цукерберг, «мала проста злучаць людзей — трэба пераканацца, што гэтыя сувязі пазітыўныя».
Выходзіць парадокс: канцэнтрацыя рынку ляжыць у самым цэнтры крызісу прыватнасці ў сеціве, але шлях да большай канкурэнцыі нясе новыя рызыкі для прыватнасці. Можна было б адказаць на гэта капітуляцыяй: прызнаць Facebook, Apple, Google і іншых найлепшымі абаронцамі асабістай прыватнасці і замацаваць за імі гэтую ролю праз рэгуляванне — як мяркуецца, назаўсёды, як ЗША рабілі з Bell System большую частку XX стагоддзя.
Мэта гэтага дакладу — прапанаваць лепшую альтэрнатыву, такую, што не прызначае вядомых сваімі злоўжываннямі манапалістаў прыватнай рукой дзяржавы. Мы можам і павінны мець і канкурэнцыю, і прыватнасць — і карыстальнікі павінны атрымаць шмат іншых пераваг сумяшчальнасці. Мы ставімся да рызык для бяспекі карыстальнікаў з належнай сур’ёзнасцю і выступаем за такі рэжым сумяшчальнасці, у цэнтры якога стаіць карыстальнік і які ідзе поруч з прыватнасцю.
Тут выкладзеныя некаторыя прапановы EFF, як спрыяць канкурэнцыі і інавацыям праз сумяшчальнасць. Мы разглядаем, чым гэтыя прапановы пагражаюць прыватнасці, абмяркоўваем, як гэтыя пагрозы змякчыць, і паказваем, чаму, нягледзячы на некаторыя новыя рызыкі, палітыка на карысць сумяшчальнасці не мусіць аплочвацца прыватнасцю карыстальнікаў. Калі зрабіць усё правільна, сумяшчальнасць можа нават абараняць прыватнасць — бо карыстальнікам стане прасцей кантраляваць, у каго іх даныя і як іх выкарыстоўваюць.
Даклад пабудаваны так. Спачатку мы расказваем пра кантэкст: канкурэнцыю, сумяшчальнасць і напружанне паміж доступам і прыватнасцю. Потым прапануем рэкамендацыі EFF — якая палітыка спрыяе сумяшчальнасці і замацоўвае яе. Далей абмяркоўваем рызыкі гэтай палітыкі для прыватнасці і спосабы іх змякчыць. І нарэшце, падводзім вынікі.
Гэты даклад — не вычарпальны аргумент на карысць сумяшчальнасці як такой. Мы коратка раскажам пра крызіс канкурэнцыі і пра тое, чаму сумяшчальнасць дапаможа з ім справіцца, але зыходзім з таго, што чытач ужо згодны: інтэрнэту патрэбна больш сумяшчальнасці, — аднак сумняваецца, як яна адаб’ецца на прыватнасці і бяспецы даных. Акрамя таго, мы гаворым пра патрэбу ў новых законах пра прыватнасць, але не спрабуем вырашыць, як іх пісаць (пра гэта — іншыя працы EFF). Даклад засяроджаны менавіта на тым, як змякчыць праблемы прыватнасці і бяспекі, звязаныя з новай палітыкай сумяшчальнасці.
Хоць мы і гаворым пра новае заканадаўства, новыя законы — не адзіны спосаб правесці гэтую палітыку ў жыццё. Нешта лепш уключыць у заканадаўчую праграму, а нешта можа набыць сілу як частка мер, якія прызначае суд. Шмат што могуць даць і лепшыя тлумачэнні ўжо існых законаў. Кампаніі нават могуць самі ўзяць на сябе абавязковыя для іх пагадненні — магчыма, каб пазбегнуць менш прыемнага для сябе рэгулявання.
Мэта дакладу — зразумець, што можа змяніцца, калі мы атрымаем такую палітыку сумяшчальнасці, якую хочам, таму важна сказаць і тое, чаго мы не хочам. Мы не выступаем за крамы дадаткаў без мадэрацыі; наадварот, многія сістэмы распаўсюду праграм (як Chrome Web Store) можна і трэба мадэраваць, каб абараняць прыватнасць карыстальнікаў. Мы супраць таго, каб уладу мадэрацыі выкарыстоўвалі дзеля задушэння канкурэнцыі, і супраць таго, каб адна крама з мадэрацыяй мела манаполію на распаўсюд праграм. Мы не хочам скасаваць законы пра камп’ютарныя злачынствы, і кампаніі павінны мець магчымасць канструяваць свае прадукты так, як ім хочацца. Але закон не павінен дапамагаць карпарацыям кантраляваць усё, што толькі адбываецца ўнутры іх прадуктаў.
Сумяшчальнасць і канкурэнцыя
EFF даўно абараняе права новых гульцоў на рынку — камерцыйных і некамерцыйных, асобных людзей і інстытуцый — падключаць свае прадукты і паслугі да ўжо існых, асабліва да дамінуючых. EFF змагаўся за права на скрэйпінг інфармацыі і права мадыфікаваць прылады, за права блакаваць трэкеры і нанава рэалізоўваць API, за права на рамонт і за правы тых, хто займаецца зваротнай распрацоўкай. Гэта цаглінкі сумяшчальнасці — а ў яе доўгая гісторыя: яна не раз разжымала мёртвую хватку, якой дамінуючыя кампаніі трымалі рынкі.
Крызіс рыначнай канцэнтрацыі ў тэхналогіях востра паказаў, наколькі сумяшчальнасць патрэбная. За апошнія два дзесяцігоддзі шэраг фактараў прывёў да хуткай і рашучай цэнтралізацыі: жменька кампаній сабрала бяспрэцэдэнтную ўладу, якая пераступае межы краін і галін. Тыя ж фактары робяць вельмі малаверагодным, што тэхналагічны сектар хутка «выправіцца сам».
Па-першае, сеткавыя эфекты даюць найбуйнейшаму гульцу на рынку магутную перавагу над меншымі, навейшымі і нават лепшымі канкурэнтамі. Асабліва цяжка ўвайсці на рынак сацыяльных сетак: Facebook зрабіў сябе цэнтрам усё большай колькасці бакоў жыцця сваіх карыстальнікаў. Ніхто не хоча далучацца да новай сацсеткі, калі там няма сяброў, — а ўсе сябры ўжо ў Facebook (ці ў купленых ім Instagram і WhatsApp). Нават на рынках па-за традыцыйнымі «сацыяльнымі» медыя графы ідэнтычнасці, якія кантралюе жменька гігантаў, дазваляюць ім лёгка выціскаць канкурэнтаў усюды — ад інтэрнэт-рэкламы да сумеснай працы з дакументамі.
Вядома, час ад часу новыя кампаніі ўсё ж набіраюць хаду — звычайна ствараючы новы канкурэнтны падрынак: мэсэнджар, якім зручней карыстацца на тэлефоне, як WhatsApp, ці асобны сэрвіс для абмену здымкамі, як Instagram. Але амаль два дзесяцігоддзі гэта не было сапраўднай праблемай для старажылаў рынку. Слабая і блізарукая сістэма праверкі зліццяў у ЗША дазваляла буйным кампаніям скупляць канкурэнтаў з трывожнай хуткасцю.
Строгая праверка зліццяў дапаможа, а скасаванне праблемных зліццяў апошніх двух дзесяцігоддзяў дапаможа яшчэ больш. Але не ўсе кангламераты пабудаваныя праз зліцці, а структурнае раздзяленне — справа складаная і не гарантуе, што будуць вырашаныя асаблівыя праблемы канцэнтрацыі ў тэхналагічнай галіне.
Сумяшчальнасць — ключавая палітыка для канкурэнтнага інтэрнэту. Яна падточвае сеткавыя эфекты, якія трымаюць карыстальнікаў замкнёнымі ў экасістэме кангламерата. Яна прыбірае бар’еры для новых гульцоў, дазваляючы маленькім кампаніям выкарыстоўваць інфраструктуру, пабудаваную вялікімі. У раннім інтэрнэце пратаколы, праз якія ўсе мелі зносіны (як TCP/IP і HTTP), былі адкрытымі і сумяшчальнымі. Калі мы зможам падштурхнуць тэхналагічных гігантаў у гэты бок — каб яны сталі сапраўднымі платформамі, на якіх, разам з якімі і вакол якіх працуюць іншыя, — заснаваць і вырасціць новы кааператыў ці кампанію стане прасцей. Акрамя таго, сумяшчальнасць змяншае выгады ад кангламератаў: вялікай кампаніі стане цяжэй выкарыстоўваць адзін сэрвіс на карысць астатніх сваіх уладанняў.
Як мэта сумяшчальнасць выдатная: лёгка ўявіць свет, дзе карыстальнікам танней пераходзіць ад аднаго сэрвісу да другога, старажылы рынку менш абароненыя, а інавацый паўсюль больш. Па сутнасці, сумяшчальнасць — гэта паток даных: удалая палітыка азначае, што больш асабістых даных будзе свабодней рухацца паміж серверамі па ўсім свеце.
Дайсці да гэтага складаней. Умешвацца ў такія імклівыя галіны, як сённяшні тэхналагічны сектар, ніколі не проста, і каб правільна ажыццявіць меры, якія мы прапануем, патрэбныя і рэсурсы, і тонкасць.
Статус-кво
Хоць тэхналагічныя гіганты канкуруюць на розных рынках, большасць з іх аб’ядноўвае прынамсі адна бізнес-мадэль — сачэнне. Тэхналагічныя кангламераты збіраюць інфармацыю пра карыстальнікаў з кожнага са сваіх дзясяткаў меншых сэрвісаў, зводзяць гэтыя даныя ў профілі і выкарыстоўваюць профілі для таргетавання рэкламы. Яны таксама збіраюць звесткі пра канкурэнтаў праз крамы дадаткаў і старонныя трэкеры, а потым намячаюць іх — каго купіць, каго знішчыць.
Празмерная ўлада тэхналагічных гігантаў скрывіла нават аперацыйныя сістэмы і браўзеры: «агенты карыстальніка» — так на тэхнічнай мове называюцца вэб-браўзеры — служаць хутчэй агентамі трэкераў, чым сваіх карыстальнікаў. Яна перакруціла прыярытэты органаў стандартызацыі, якія нібыта дбаюць пра карыстальніка: месца там каштуе грошай, удзел займае час, час — гэта яшчэ больш грошай, і размову вядуць найбуйнейшыя гульцы. Яна скрывіла дзяржаўную палітыку так, што год за годам законы пра прыватнасць у ЗША не рухаюцца, хоць іх падтрымлівае пераважная большасць грамадзян. Улада на ўсё гэта бярэцца з тактычнай зброі, якая звычайна ідзе разам з манапольнай уладай: па-першае, з празмерных прыбыткаў («манапольнай рэнты»), якія дае адсутнасць цэнавай канкурэнцыі; па-другое, з таго, што галіна такая канцэнтраваная, што ўсе буйныя гульцы могуць дамовіцца, як скарыстаць гэтыя грошы, каб забяспечыць выгадную для свайго бізнесу палітыку.
Гэтая практыка настолькі запанавала ў тэхналогіях, што іншыя, залежныя ад іх галіны апынуліся гвалтам падагнаныя пад мадэль сачэння. Медыякампаніі пішуць артыкулы, якія выкрываюць тэхналагічнае сачэнне, а потым публікуюць іх на старонках, напханых дзясяткамі трэкераў. Палітыкі ладзяць слуханні пра тое, як гэтыя інструменты падрываюць дэмакратыю, — і адначасова плацяць кампаніям, каб тыя дапамагалі ім таргетаваць і адсочваць патэнцыйных выбаршчыкаў. Амаль кожны, хто мог бы абараняць лічбавых карыстальнікаў, у выніку апыняецца на баку тэхналагічнага сачэння і супраць прыватнасці.
Сумна-іранічнае наступства ў тым, што развіццё законаў пра прыватнасць спажыўцоў у ЗША спынілася, і галоўнай апорай карыстальнікаў інтэрнэту супраць умяшання ў іх жыццё сталі самі буйныя тэхналагічныя кампаніі. Напрыклад, калі вакол Facebook узняўся шум праз тое, як Cambridge Analytica злоўжыла сабранымі на платформе данымі, галоўнай рэакцыяй кампаніі было закрыць свае даныя ад трэціх бакоў — пры гэтым працягваючы збіраць іх для сябе.
Тыя нешматлікія законы, што ўсё ж абараняюць карыстальнікаў у ЗША, звычайна засяроджаныя на шкодзе ад перадачы і продажу даных, а не ад шалёнага збору і ўнутранай апрацоўкі, якімі займаюцца Google, Facebook, Amazon і іншыя. Такія законы карысныя толькі ў свеце, дзе ніводная кампанія не можа задакументаваць кожны куток жыцця чалавека.
Парадокс прыватнасці
Калі разбіць манаполіі сачэння, спрыяючы сумяшчальнасці, існыя законы пра прыватнасць пачнуць працаваць як трэба. Але ёсць загваздка: палітыка, скіраваная на сумяшчальнасць, можа аслабіць інструменты, якімі кампаніі сёння абараняюць сваіх карыстальнікаў. Каб дазволіць майстраваць і прыдумляць без дазволу, давядзецца разабраць частку юрыдычнай зброі, якой кампаніі размахваюць і якую ўжываюць супраць зламыснікаў. Каб увесці абавязковы базавы ўзровень сумяшчальнасці, давядзецца пазбавіць кампаніі абсалютнай волі вырашаць, калі і з кім дзяліцца данымі. Наколькі тэхналагічныя кампаніі сёння добра бароняць карыстальнікаў ад зламысных трэціх бакоў, настолькі карыстальнікі рызыкуюць частку гэтай абароны страціць.
Аднак ёсць група карыстальнікаў, якія выйграюць, калі ўлада буйных кампаній паменшыцца: тыя, чыім інтарэсам абарона тэхналагічных кампаній зусім не служыць. Гэта ўйгуры, якія хочуць абысці манаполію Apple App Store, каб усталяваць VPN і схавацца ад кітайскай дзяржавы; удзельнікі груп у Facebook для людзей з рэдкімі хваробамі, якім пагражае ўласная здабыча даных Facebook; карыстальнікі Google, якія ходзяць на пратэсты і рызыкуюць, што іх геалакацыю аддадуць праваахоўнікам, якія шукаюць, каго пакараць, — па так званых «зваротных ордэрах».
Палітыка буйных карпарацый — не замена (і ніколі не была заменай) абароне прыватнасці, створанай і забяспечанай дэмакратычна. Больш сумяшчальнасці — і менш карпаратыўнай улады — адкрываюць прастору для сапраўдных сродкаў абароны прыватнасці, такіх, што бачаць у карыстальніках тэхналогій грамадзян з правамі, а не проста спажыўцоў, якія вырашаюць, што купіць.
Як спрыяць сумяшчальнасці
Сумяшчальнасць паўсюль. Абодва віды сумяшчальнасці, якія мы хочам падтрымаць, — новыя стабільныя інтэрфейсы да вялікіх платформаў, уведзеныя абавязковымі патрабаваннямі, і новая канкурэнтная сумяшчальнасць дзякуючы лепшым законам — павінны выглядаць знаёма.
Многія кампаніі ўжо самі запрашаюць да сумяшчальнасці — з розных прычын: ад інтэграцыі з іншымі сэрвісамі да развіцця другасных рынкаў дадаткаў. Асабліва вялікія платформы звычайна прапануюць магутныя праграмныя інтэрфейсы (API), праз якія старонныя распрацоўшчыкі атрымліваюць доступ да функцый іх прадуктаў. Інтэрфейсы, створаныя паводле новых патрабаванняў, хутчэй за ўсё, будуць выглядаць і працаваць як узмоцненыя версіі тых, што кампаніі ўжо адкрываюць па сваёй волі.
Гэтак жа і канкурэнтную сумяшчальнасць даўно практыкуюць і амбітныя маладыя кампаніі, і цікаўныя незалежныя распрацоўшчыкі. Gopher, папярэднік сучаснага вэб-браўзера, быў вялікім практыкаваннем у здабыванні інфармацыі па ўсёй ранняй Сетцы. Фінансавыя агрэгатары накшталт Mint пачыналі з таго, што ад імя карыстальнікаў выграбалі даныя з сайтаў банкаў. А ў сучасных браўзерах пашырэнні — блакавальнікі рэкламы і трэкераў — дапамагаюць карыстальнікам бачыць вэб на сваіх умовах, як ні стараюцца рэкламадаўцы.
Палітыкі могуць спрыяць сумяшчальнасці двума спосабамі. Па-першае, трэба адкрыць шлях канкурэнтнай сумяшчальнасці (competitive compatibility, ComCom), абясшкодзіўшы юрыдычную зброю, якой вялікія кампаніі замыкаюць выкарыстанне сваіх прадуктаў, — тады канкурэнты змогуць майстраваць і дабудоўваць, не баючыся юрыдычнай помсты. Па-другое, мы падтрымліваем новыя абавязковыя патрабаванні сумяшчальнасці — пераноснасць даных, серверную сумяшчальнасць і дэлегаванне, — якія гарантуюць даступныя інструменты для ўзаемадзеяння.
Канкурэнтная сумяшчальнасць азначае, што канкурэнты могуць стыкавацца з большымі сэрвісамі і платформамі, не дамаўляючыся з імі, не пытаючы дазволу і не рызыкуючы парушыць цэлы шэраг законаў пра камп’ютарныя злачынствы і інтэлектуальную ўласнасць. Абавязковыя патрабаванні ідуць далей і робяць гэтую сумяшчальнасць зручнай, стабільнай і даступнай для карыстальнікаў: пераноснасць даных дазволіць лёгка пераходзіць з адной платформы на іншую; серверная сумяшчальнасць створыць інфраструктуру, каб карыстальнікі адной платформы маглі мець зносіны з карыстальнікамі іншай; а дэлегаванне дасць карыстальнікам магчымасць даручыць знешняму інструменту ўзаемадзейнічаць з платформай за іх.
Канкурэнтная сумяшчальнасць
Мы падтрымліваем такі прававы рэжым, які адамкне і заахвоціць канкурэнтную сумяшчальнасць (ComCom) — магчымасць канкурэнта стыкавацца з прадуктамі ці паслугамі старажыла рынку без дазволу.
ComCom абсалютна неабходная для інавацый. Пераважная большасць тэхналогій, на якія мы сёння абапіраемся, не з’явілася адразу як поўнавартасныя самастойныя прадукты; яны пачыналіся як прыстаўкі да тэхналогій-старажылаў, якія потым засланілі сабой.
Першае кабельнае тэлебачанне вырасла з аматарскіх спробаў прывесці тэлесеткі вялікіх гарадоў у маленькія мястэчкі. Мадэмы былі несанкцыянаванымі прыладамі, якія чаплялі да ўсюдысутных медных тэлефонных ліній «Матулі Бэл» — AT&T. Яшчэ да вэба інструмент пад назвай Gopher насуперак намерам аператараў сетак зрабіў інфармацыю з усяго інтэрнэту даступнай для мас. Прынтары, блакавальнікі рэкламы, аўдыягнёзды ў касетных дэках і цэлыя імперыі асабістых фінансаў узніклі і квітнелі не таму, што нехта свядома ім гэта дазволіў, а таму, што ніхто не мог іх спыніць.
Мы прапануем, каб карыстальнікі і кампаніі мелі права будаваць вакол ужо існых інструментаў і сэрвісаў і па-над імі. Стартапы павінны мець права звяртацца да карыстальнікаў на платформах сваіх канкурэнтаў, каб падточваць сеткавыя эфекты, што інакш не дадуць ім падняцца. Карыстальнікі павінны мець права ўзаемадзейнічаць з платформамі, якімі карыстаюцца, як заўгодна — у тым ліку праз старонныя інструменты, што падладжваюць іх досвед. Ніхто не павінен атрымліваць ліст з патрабаваннем «спыніць і ўстрымацца» за тое, што падзяліўся пашырэннем для браўзера, якое паляпшае прадукт, з якім ён праводзіць увесь дзень.
На жаль, некаторыя кампаніі ўжываюць набор юрыдычных інструментаў, каб падарваць гэтыя правы і адбіцца ад маленькіх канкурэнтаў, — DMCA, CFAA, умовы карыстання і карыстальніцкія пагадненні.
Закон аб аўтарскім праве ў лічбавае тысячагоддзе (DMCA) 1998 года перабудаваў аўтарскае права для лічбавага свету. У ім ёсць палажэнні «супраць абыходу» (раздзел 1201), якія забараняюць абыходзіць сродкі кантролю доступу і капіявання. Іх можна выкарыстоўваць — і часта выкарыстоўваюць, — каб спыніць тых, хто прыдумвае новыя спосабы ўжываць свае прылады і сэрвісы.
Закон аб камп’ютарным махлярстве і злоўжываннях (CFAA) — яшчэ адзін закон, які выйшаў далёка за свае першапачатковыя межы і стаў магутным сродкам абмяжоўваць узаемадзеянне. CFAA задумваўся, каб караць за зламысны ўзлом, але яго ўжывалі супраць самых розных значна больш бяскрыўдных рэчаў — у тым ліку супраць стварэння дадатковых прадуктаў, якія залежаць ад сумяшчальнасці. Закон прадугледжвае грамадзянскую і крымінальную адказнасць для таго, хто «наўмысна атрымлівае доступ да камп’ютара без дазволу ці перавышае дазволены доступ». Празмерна шырокія тлумачэнні гэтага пункта спрабуюць прыраўнаваць выкананне закона да выканання ўмоў карыстання. Так прыватныя кампаніі па ўсёй краіне атрымалі ўладу вырашаць, што незаконна і каго пракуроры могуць пераследаваць за нібыта камп’ютарныя злачынствы.
Нават па-за CFAA умовы карыстання і іх сваякі — ліцэнзійныя пагадненні з канчатковым карыстальнікам (EULA) — могуць абмяжоўваць сумяшчальнасць. Гэтыя кантракты, далучаныя амаль да кожнага тэхналагічнага тавару ці паслугі на сённяшнім рынку, могуць быць напханыя пунктамі, што забараняюць зваротную распрацоўку і карыстанне дадатковымі сэрвісамі, якім патрэбная сумяшчальнасць. Вытворцы наўрад ці будуць судзіцца з карыстальнікамі, якія парушаюць гэтыя ўмовы, але прымяняюць іх супраць старонніх распрацоўшчыкаў, што спрабуюць змяніць досвед кліента.
Усе гэтыя юрыдычныя канструкцыі патрабуюць сур’ёзнай рэформы. У некалькіх выпадках яе можна пачаць, нават не мяняючы саміх законаў.
[Скарочана рэдакцыяй. Далей аўтары падрабязна разбіраюць, як гэта зрабіць у ЗША. Суды могуць тлумачыць раздзел 1201 DMCA так, каб ён караў толькі за абыход абароны, звязаны з парушэннем аўтарскага права, а не, скажам, за аналіз кода дзеля сумяшчальнасці. Вярхоўны суд у справе Van Buren v. United States мог вызначыць, што парушэнне ўмоў карыстання — не злачынства паводле CFAA (у чэрвені 2021 года ён сапраўды вытлумачыў закон вузка). Несумленныя пункты ў дагаворах, якія карыстальнік можа толькі прыняць ці не прыняць, можна адмяняць праз існыя судовыя дактрыны. Па-за судамі EFF прапануе дамагацца ад Кангрэса рэформы CFAA і раздзела 1201, законаў пра лічбавы «першы продаж» і права на рамонт, а ад штатаў — абвясціць, што яны аддаюць перавагу дагаворам, якія не перашкаджаюць сумяшчальнасці. Заахвочваць сумяшчальнасць можна і праз дзяржаўныя закупкі (аддаючы перавагу пастаўшчыкам, прыязным да адкрытага кода), праз зацверджаныя судом пагадненні па выніках разбіральніцтваў FTC і праз добраахвотныя абавязацельствы ў органах стандартызацыі і прафесійных аб’яднаннях.]
Прыклад 1. Інструменты самавызначэння для супольнасцей
Facebook гадамі прапаноўваў свае групы як рэсурс для медыцынскіх супольнасцей — і тыя ж супольнасці не раз станавіліся ахвярамі сур’ёзных дэфектаў у тым, як групы Facebook абараняюць прыватнасць. Адзін вядомы выпадак: у закрытай групе «прэвайвераў» — носьбітаў гена, які выклікае рак грудзей, але яшчэ не захварэлых, — спіс удзельнікаў насамрэч быў бачны куды шырэй, трэцім бакам і маркетолагам, што фактычна раскрыла ўсіх яе ўдзельнікаў. А праблема калектыўнага дзеяння — як перавесці ўсю групу на іншую платформу — аказалася такой цяжкай, што група існуе там і па сёння.
Уявіце, што ўдзельнікі групы маглі б скарыстацца інструментам для міграцыі супольнасці, які ўсталёўвае двухбаковую сувязь паміж подам (серверам) сеткі Diaspora і групай у Facebook: забірае паведамленні адтуль і адпраўляе туды, дапісваючы да іх радок, які паведамляе, якая доля ўдзельнікаў групы (ці паведамленняў) ужо перайшла з Facebook. Калі б дасягнуўся пэўны парог (51%, 75% і г. д.), супольнасць у Diaspora магла б аўтаматычна разарваць сувязь з Facebook.
Гэта можна было б зрабіць праз ComCom: тэхнічна такія інструменты простыя і маглі б быць пабудаваныя па-над сістэмай груп Facebook. Такі сродак дазваляе частковую сувязь паміж дамінуючымі платформамі і новымі гульцамі — трымацца за ліану, на якой гойдаешся, пакуль моцна не ўхопішся за наступную, — і паступова перабірацца з дамінуючай платформы на новую, змяншаючы выдаткі і вырашаючы праблему калектыўнага дзеяння.
Абавязковая сумяшчальнасць
Другая частка нашай прапановы — новы набор заканадаўчых і адміністрацыйных патрабаванняў, якія ўводзяць пэўныя віды сумяшчальнасці. Яны павінны прымусіць платформы адкрыць ключавыя часткі сваёй інфраструктуры і так аслабіць сеткавыя эфекты, што не даюць канкурэнтам замацавацца.
Нашыя прапановы абапіраюцца на схему, выкладзеную ў ACCESS Act 2019 года. Заканадаўства — толькі адзін магчымы інструмент для такой палітыкі; яе можна правесці і іншымі сродкамі — праз зацверджаныя судом пагадненні ці добраахвотныя абавязацельствы. Мы раім, каб любыя новыя патрабаванні вызначалі, што менавіта кампаніі павінны рабіць, але не канкрэтныя спосабы, як гэта рабіць. І хоць абараняць інавацыі ўвогуле важна, рэгулятары і заканадаўцы павінны вельмі сцерагчыся, каб не скаваць кампаніям здольнасць хутка рэагаваць на новыя ўразлівасці і пагрозы прыватнасці.
Мы падтрымліваем новыя патрабаванні ў трох галінах: пераноснасць даных, серверная сумяшчальнасць і дэлегаванне. Разам яны даюць карыстальнікам уладу карыстацца платформамі на сваіх умовах і дазваляюць канкурэнтам выкарыстоўваць платформы-старажылаў як пляцоўку для запуску новых, інавацыйных супернікаў.
Патрабаванні сервернай сумяшчальнасці і дэлегавання прызначаныя схіліць шалі ад укаранёных платформаў да меншых канкурэнтаў, таму мы раім, каб — прынамсі спачатку — яны распаўсюджваліся толькі на найбуйнейшых манапалістаў. Пераноснасць жа — інструмент і сумяшчальнасці, і пашырэння правоў карыстальнікаў, таму яна павінна датычыць значна шырэйшага кола кампаній.
Пераноснасць даных
Першая і найпрасцейшая новая мера — усеагульнае права на пераноснасць даных. Карыстальнікі заслугоўваюць рабіць са сваімі данымі што хочуць і павінны мець права хутка і лёгка спампаваць ці перанесці даныя, якія платформа мае пра іх. У параўнанні з іншымі ідэямі гэтага дакладу пераноснасць даных — адносна лёгкая задача: у некалькіх юрысдыкцыях законы ўжо ўвялі частковыя ці поўныя патрабаванні пераноснасці. І GDPR (Агульны рэгламент ЕС па абароне даных), і Каліфарнійскі закон аб прыватнасці спажыўцоў (CCPA) так ці інакш патрабуюць пераноснасці; таму большасць кампаній, што працуюць у Каліфорніі ці Еўропе, ужо маюць адпаведныя працэдуры.
Пераноснасць датычыць правоў карыстальнікаў не менш, чым сумяшчальнасці паміж бізнесамі. Таму патрабаванне пераноснасці павінна быць шырокім: большасць кампаній, якія збіраюць ці апрацоўваюць даныя карыстальнікаў, павінны рабіць гэтыя даныя пераноснымі. Тэхнічна гэта таксама прасцей, чым іншыя патрабаванні, пра якія пойдзе гаворка ніжэй.
Хоць галоўную ідэю пераноснасці зразумець проста — карыстальнікі павінны мець доступ да сваіх даных у карыснай і зручнай форме, — кампаніі спрачаліся з рэгулятарамі, якія менавіта даныя мусяць быць пераноснымі. Старажылы рынку даводзілі, што некаторыя даныя, якія датычаць іншых карыстальнікаў, занадта адчувальныя, каб іх проста так пераносіць. Вельмі зручна, што гэтыя «занадта адчувальныя» даныя — часта тыя самыя, напрыклад кантакты сяброў, што найбольш дапамагаюць маленькім канкурэнтам стаць на ногі.
І ўсё ж цяпер вялікія платформы ў цэлым згодныя, што патрабаванні пераноснасці прымальныя і нават карысныя. Google, Microsoft, Facebook і Twitter — сярод заснавальнікаў Data Transfer Project, спробы распрацаваць бяспечныя стандарты перадачы даных карыстальніка ад аднаго сэрвісу да другога. Летась Facebook выказаў падтрымку патрабаванню пераноснасці з ACCESS Act і папрасіў рэгулятараў дакладна сказаць кампаніям, што яны павінны экспартаваць.
Хто мае права на якія даныя? І што ён мае права з імі рабіць? Ад адказаў на гэтыя пытанні залежыць, ці ўдасца патрабаванне пераноснасці.
Серверная сумяшчальнасць
Другі від патрабаванняў — серверная сумяшчальнасць (back-end interoperability), і абавязкаў тут значна больш. Мэта — дазволіць карыстальнікам маленькіх сэрвісаў мець зносіны з карыстальнікамі вялікіх платформаў. Гэта б’е проста па сеткавых эфектах, якія дазваляюць Facebook і YouTube так лёгка адмахвацца ад канкурэнцыі.
Патрабаванне сервернай сумяшчальнасці абавязала б платформы дазваляць канкурэнтам працаваць з іх унутранымі сістэмамі ад імя карыстальнікаў, чые даныя захоўваюцца ў іншым месцы. Галоўны прынцып быў бы такі: любы сэрвіс платформы, які дазваляе карыстальнікам мець зносіны паміж сабой — асабістымі паведамленнямі, публічнымі ці паўпублічнымі допісамі, каментарамі ці рэакцыямі, — павінен дазваляць тое самае і тым, хто ў гэтым сэрвісе не зарэгістраваны.
Падумайце, што азначала б мець зносіны з Facebook як карыстальнік падобнай, але асобнай сацсеткі. Для поўнай, сапраўднай сумяшчальнасці вам трэба было б мець магчымасць чытаць, каментаваць і рэагаваць на кантэнт у Facebook так, каб карыстальнікі Facebook гэта бачылі. Трэба было б, каб Facebook абыходзіўся з вамі гэтак жа, як са сваімі карыстальнікамі, але не кантралюючы аўтэнтыфікацыю і захоўванне даных вашага акаўнта. У агульных рысах для гэтага Facebook давялося б наладзіць новыя сувязі ў два бакі: па-першае, дзяліцца данымі сваіх карыстальнікаў са староннімі сэрвісамі; па-другое, прымаць даныя ад карыстальнікаў гэтых знешніх сэрвісаў. (Падрабязней гэты сцэнар — у Прыкладзе 2.)
Прыклад 2. Федэратыўная сацыяльная сетка
Калі мы зламаем манапольную ўладу Facebook у сацыяльных сетках, што будзе далей? І як наогул яе зламаць? Адказ на абодва пытанні можа быць адзін: сапраўды федэратыўная сацсетка, дзе людзі, зарэгістраваныя ў розных сэрвісах, могуць свабодна мець зносіны адно з адным. Каб да гэтага дайсці, Facebook давялося б дазволіць сваім карыстальнікам «сябраваць» з акаўнтамі на сэрвісах-канкурэнтах.
У Facebook ужо ёсць API, якія дазваляюць распрацоўшчыкам атрымаць доступ практычна да ўсіх даных ад імя карыстальніка Facebook. Так распрацоўшчыкі могуць будаваць надбудовы над асноўным прадуктам Facebook ці «клей» паміж акаўнтам карыстальніка ў Facebook і яго акаўнтам у іншым сэрвісе. Але атрымаць доступ да даных ад імя людзей, якіх у Facebook наогул няма, гэтыя API не дазваляюць.
Каб стаць часткай федэрацыі, Facebook давялося б стварыць інтэрфейс, праз які яго карыстальнікі маглі б сябраваць з ідэнтычнасцямі па-за платформай. Facebook павінен быў бы растлумачыць сваім карыстальнікам, якімі данымі будзе дзяліцца і з кім. Карыстальнік мусіць давяраць прынамсі двум бакам: па-першае, адміністратару сэрвісу, з якім будзе дзяліцца данымі, а па-другое, таму, з кім спрабуе звязацца на гэтым сэрвісе. Карыстальнік таксама павінен мець просты спосаб у любы момант адмовіцца дзяліцца данымі з адным з іх ці з абодвума. Гэта значыць — магчымасць «выдаліць з сяброў» чалавека на іншым сэрвісе, а таксама цалкам адрэзаць той сэрвіс ад сваіх даных.
На баку сервера Facebook давялося б наладзіць інтэрфейсы для двухбаковага патоку даных паміж сабой і староннімі сэрвісамі. Яго Graph API ужо дае (ці калісьці даваў) большую частку таго, што трэба, каб выводзіць даныя з Facebook: дадаткі ўжо могуць праграмна атрымліваць допісы карыстальніка, яго «падабайкі», фота і асноўныя звесткі профілю.
Старонні сэрвіс таксама павінен мець спосаб перадаваць даныя ў Facebook. Значыць, Facebook павінен прымаць кантэнт ад карыстальнікаў старонніх сэрвісаў і належным чынам яго распаўсюджваць. Гэтага можна дасягнуць, дазволіўшы знешнім сэрвісам дасылаць ад імя сваіх карыстальнікаў абнаўленні ў фармаце даных Facebook — допісы, каментары, рэакцыі. Facebook мог бы паказваць гэты кантэнт сваім карыстальнікам у звычайнай стужцы.
Разам гэтыя часткі ператварылі б Facebook з кішэннага сацыяльнага сусвету, дзе карыстальнікі могуць мець зносіны толькі з тымі, хто ўнутры сістэмы, у адну з зорак сузор’я сацыяльных сетак. Людзі, якія ўжо ўклаліся ў Facebook — гэта значыць, большасць з нас, — маглі б паспрабаваць новыя сэрвісы, не пакідаючы ўсе старыя сувязі.
Без знешняга стымулу ўсё гэта наўрад ці адбудзецца: Facebook проста не выгадна стыкавацца з патэнцыйнымі канкурэнтамі. Хутчэй за ўсё, Facebook прыме моцную сумяшчальнасць толькі пад прымусам закона — альбо як частку здзелкі, каб пазбегнуць горшых наступстваў, напрыклад структурнага раздзялення. Законныя патрабаванні — менавіта патрабаванні сервернай сумяшчальнасці — павінны былі б акрэсліць, якія функцыі Facebook мусіць падтрымліваць, і рэгуляваць, як кампанія можа мадэраваць доступ да новых інтэрфейсаў.
Такое патрабаванне можа быць цяжкім для кампаній, на якія яно распаўсюджваецца. Таму мы раім, каб — прынамсі спачатку — яно датычыла толькі дамінуючых платформаў, якія могуць дазволіць сабе новыя выдаткі. Акрамя таго, мы раім палітыкам, дзе толькі магчыма, не прапісваць усё да дробязяў: калі платформы будуюць інструменты, якія робяць патрэбныя патокі даных магчымымі, і калі ёсць належныя гарантыі прыватнасці карыстальнікаў, не мае значэння, як менавіта яны гэта робяць. Так застанецца месца для далейшай аптымізацыі і інавацый.
Такое правіла будзе цяжка зрабіць правільна, і яно запатрабуе пастаяннага нагляду. І ўсё ж яно таго вартае.
Дэлегаванне
Трэці від патрабаванняў — дэлегаванне (delegability), ці сумяшчальнасць на баку кліента. Ідэя простая: усё, што вы можаце зрабіць на платформе мышкай ці пальцам на сэнсарным экране, вы павінны мець магчымасць даручыць зрабіць за вас нечаму коду. Кожная істотная частка інтэрфейсу павінна быць адкрытая для аўтаматызаванага доступу. Гэта значыць, што карыстальнік мог бы даручыць праграме — сваёй уласнай ці староннім інструменту, якому давярае, — узаемадзейнічаць з платформай ад яго імя. Такія «давераныя агенты» змогуць схіліць баланс сіл паміж карыстальнікамі і платформамі на карысць карыстальнікаў.
Дэлегаванне цесна звязанае з ComCom. Пры моцным рэжыме канкурэнтнай сумяшчальнасці распрацоўшчыкі маглі б свабодна спрабаваць будаваць па-над існымі карыстальніцкімі інтэрфейсамі. Дэлегаванне падняло б гэта на новы ўзровень і гарантавала б распрацоўшчыкам стабільны і зручны праграмны інтэрфейс, каб дзейнічаць ад імя карыстальнікаў.
Для тэхналагічнага сектара дэлегаванне — штосьці новае, але ў іншых галінах яго ўжо ўвялі законы пра права на рамонт. Такія законы звычайна абавязваюць вытворцаў даваць незалежным майстэрням, а часам і самім уладальнікам прылад, неабходную для рамонту і дыягностыкі інфармацыю, а таксама запчасткі. Некаторыя ідуць далей — як патрабаванне Масачусетса, каб аўтамабілі мелі стандартны раз’ём для зняцця дыягностыкі і сувязі з бартавымі камп’ютарамі. Аўтамабільныя законы пра права на рамонт адкрылі велізарныя другасныя рынкі незалежнай дыягностыкі, рамонту і наладкі рухавікоў.
Патрабаванне дэлегавання можа даць перавагі кліенцкіх API без рызыкі адвольнай мадэрацыі ці раптоўнага згортвання, якімі платформы грашылі раней. Яно магло б адкрыць прастору для цэлага шэрагу новых зручных дадаткаў — ад уласных фільтраў для стужак сацсетак да новых інструментаў даступнасці, ад аўдыту палітычнай рэкламы да незалежнага кіравання наладамі прыватнасці. Такое патрабаванне гарантуе, што інтэрфейсы платформаў застануцца стабільнымі і даступнымі, — і карыстальнікам і распрацоўшчыкам будзе больш сэнсу ўкладвацца ў будаўніцтва па-над імі.
Прыклад 3. Старонняе кіраванне прыватнасцю
Многія сайты прапануюць даволі падрабязныя налады прыватнасці. У Facebook ёсць некалькі розных старонак, якія кіруюць зборам, перадачай і выкарыстаннем даных у цэлым наборы (часам звязаных паміж сабой) прадуктаў. І тое, што стаіць па змоўчанні, і самі варыянты з часам мяняюцца, часта без папярэджання. Звычайна карыстальнікі не хочуць думаць пра кожную наладу; многія хацелі б, каб па змоўчанні былі ўключаныя найбольш ашчадныя для прыватнасці. Дадатак «усталяваў і забыўся» дазволіў бы карыстальнікам даручыць пасярэдніку сачыць, каб у іх увесь час была найбольшая магчымая прыватнасць.
Канкурэнтная сумяшчальнасць зрабіла б гэта магчымым. Пашырэнне для браўзера, распрацаванае пад асаблівасці старонак прыватнасці розных платформаў, магло б само адкрываць старонку, ставіць патрэбныя птушкі і паўзункі і папярэджваць карыстальніка, калі кампанія ўжывае цёмныя патэрны, каб схіліць яго «зноў пагадзіцца».
У рашэнні на аснове ComCom інструменты былі б крохкімі і залежалі б ад таго, ці вырашыць Facebook з імі змагацца. Калі б кампанія захацела ваяваць са староннімі распрацоўшчыкамі, яна магла б ужыць шмат тых самых сродкаў, што і супраць блакавальнікаў рэкламы і сетак рэкламнага махлярства. Пачалася б тэхнічная гульня ў кошкі-мышкі: адны інструменты апярэджвалі б манеўры Facebook, іншыя ламаліся б, адстаўшы. У свеце ComCom (дзе Facebook ужо не мае юрыдычных сродкаў супраць старонніх распрацоўшчыкаў) Facebook мог бы прыйсці да раўнавагі і даць інструментам прыватнасці кіраваны доступ — а мог бы змагацца далей, палічыўшы, што гнеў карыстальнікаў, выкінутых з Facebook за парушэнне ўмоў карыстання, — прымальная цана за захаванне дамінавання.
Дэлегаванне замацавала б права перадаваць рашэнні пра прыватнасць на аўтсорс. Патрабаванне дэлегавання гарантуе карыстальнікам права на праграмнае ўзаемадзеянне, і Facebook, ідучы ім насуперак, сам рызыкаваў бы трапіць пад закон. Інструмент для налад прыватнасці тады не проста магчымы — ён просты. Яго можна было б убудаваць у блакавальнікі трэкераў і нават у самі браўзеры. Карыстальнікі маглі б усталяваць адзін набор інструментаў прыватнасці для ўсіх платформаў, на якія распаўсюджваецца патрабаванне.
Відавочная рызыка для прыватнасці ў тым, што давераны агент можа аказацца дрэнным ахоўнікам прыватнасці карыстальніка. Але паколькі зрабіць такі інструмент так проста, ён мог бы быць свабодным праграмным забеспячэннем, якое распрацоўваюць валанцёры. Карыстальнікі маглі б выбраць інструмент ад таго, каму давяраюць і хто не мае схаваных матываў.
Сумяшчальнасць: рызыкі і як іх змякчыць
І канкурэнтная сумяшчальнасць, і сумяшчальнасць з дазволу платформы ствараюць рызыкі для прыватнасці карыстальнікаў. Платформы часта выстаўляюць дадаткі на аснове ComCom злыднямі — часам небеспадстаўна. Любы старонні дадатак, які ўклінваецца паміж карыстальнікам і інтэрфейсам, — як фінансавы агрэгатар, што збірае даныя са старонак банкаў, ці пашырэнне для браўзера, — бачыць усё, што бачыць карыстальнік. І не заўсёды беражліва абыходзіцца з тым, што збірае. Yodlee, фінансавы агрэгатар у духу Mint, прадае свае даныя хедж-фондам; у некаторых пашырэнняў для браўзера ёсць функцыі, вельмі падобныя да шпіёнскіх праграм.
API, якія кампаніі адкрываюць добраахвотна, таксама выкарыстоўваюць на зло — часам з драматычнымі наступствамі. Калі Cambridge Analytica ўзялася складаць псіхаграфічныя профілі мільёнаў выбаршчыкаў, яна змагла сабраць даныя карыстальнікаў і іх сяброў — без згоды гэтых сяброў. Унутраныя дакументы паказваюць, што, пакуль ішоў збор, кіраўнікі Facebook ужо думалі, ці не абрэзаць доступ, які яны давалі дадаткам кшталту thisisyourdigitallife ад Cambridge Analytica. Калі гісторыя выбухнула, Facebook ужо даўно закрыў адпаведныя API. Але калі даныя выцеклі, ні Facebook, ні карыстальнікі, якіх ён выставіў напаказ, не маглі нічога зрабіць, каб іх вярнуць.
Карыстальнікі рэдка маюць юрыдычныя сродкі абароны, калі іх прыватнасць парушае той, хто стыкуецца з платформай (гэтую праблему мы хацелі б вырашыць комплексным законам пра прыватнасць даных спажыўцоў, які, сярод іншага, дазволіць людзям самім падаваць у суд). У платформаў жа ёсць некалькі шляхоў. Калі парушальнік карыстаецца афіцыйным API ці распаўсюджвае дадатак праз краму кампаніі, платформа можа проста пазбавіць яго прывілеяў. Платформа можа таксама змяніць, як працуе прадукт, — каб абрэзаць прывілеі карыстальнікаў API ці сапсаваць справу таму, хто стыкуецца з ёю насуперак. А ў некаторых выпадках яна можа нават падаць на парушальніка ў суд, спасылаючыся на CFAA ці аўтарскае права.
Карацей: дзе сумяшчальнасць, там даныя перадаюцца — часам так задумана, часам насуперак задуме. Калі даныя выкарыстоўваюць на зло, платформы могуць адказаць, прыбраўшы сумяшчальнасць, якую падтрымліваюць па сваёй волі, ці задушыўшы яе праз закон.
Усё гэта адбываецца на фоне таго, што ў ЗША гэтак не хапае агульнанацыянальнага закона пра прыватнасць спажыўцоў. Калі б прыватнасць спажыўцоў была належна абароненая, гэтыя пытанні не былі б і напалову такімі вострымі. Без рэжыму прыватнасці тым, хто робіць тэхналагічную палітыку, даводзіцца значна ўважлівей узважваць, як кожная новая мера адаб’ецца на прыватнасці карыстальнікаў. Тая абарона, што ёсць, часта крохкая, складзеная з выпадковых супадзенняў інтарэсаў і залежная ад капрызаў манапалістаў.
Некаторыя кажуць: зменіце хоць што-небудзь у балансе сіл — і ўся сістэма абрынецца ў хаос. Гэта міма сутнасці: хаос ужо ёсць. З прыватнасцю ў лічбавым свеце не ўсё ў парадку. Сістэму трэба выпраўляць законамі, якія сапраўды вырашаюць праблему — наўпрост і рашуча. А вялікая частка праблемы — гэта манаполія.
Чым рызыкуем, адбіраючы ў карпарацый юрыдычную зброю
Сёння кампаніі могуць выкарыстоўваць DMCA, CFAA, дагаворнае права і іншыя юрыдычныя канструкцыі, каб спыняць тых, хто стыкуецца з імі праз ComCom. І вялікія платформы часам карыстаюцца гэтым, каб адрэзаць доступ тым, хто, па іх словах, парушыў бы прыватнасць карыстальнікаў.
Аргумент супраць ComCom у імя прыватнасці ідзе па дзвюх лініях:
- Рацыянальныя кампаніі разумна карыстаюцца сваёй уладай не пускаць: яны дзейнічаюць як прадстаўнікі інтарэсаў сваіх карыстальнікаў і блакуюць тых, хто ўмешваецца ў прыватнасць, махляроў і іншых зламыснікаў.
- Права не пускаць, замацаванае законам, — танны спосаб стрымліваць зламыснікаў: адзін паспяховы пазоў Facebook супраць Power Ventures на дзесяць гадоў замарозіў інвестыцыі ў гэтую галіну. Калі ўжо кампаніі павінны некага не пускаць, юрыдычныя інструменты — найлепшы спосаб гэта рабіць.
Зразумець гэтыя аргументы — ключ да разумення, чаму палітыка на карысць ComCom можа стварыць для карыстальнікаў новыя рызыкі. Праўда, што зламыснікаў — напрыклад, брокераў даных — часам стрымліваюць тыя юрыдычныя інструменты, якія мы прапануем абрэзаць. Аднак праблемы прыватнасці, на якія паказвае ComCom, не ўласцівыя самім тым відам перадачы даных, якія ComCom зробіць магчымымі: яны вынікаюць з таго, што ў ЗША няма належнай абароны прыватнасці.
Спачатку — пра ідэю, што вялікія дамінуючыя інтэрнэт-кампаніі добра апякуюцца данымі сваіх карыстальнікаў. Канцэнтрацыя рынку і слабае рэгуляванне прыватнасці і бяспекі стварылі тое, што Брус Шнайер называе «феадальнай бяспекай». Карыстальнікі, чыё жыццё ўсё больш пераходзіць у лічбу, не маюць публічнай сістэмы, якая ахоўвала б іх бяспеку, — хоць наступствы ўзломаў і ўцечак становяцца ўсё цяжэйшымі. Пакінутыя без дэмакратычных інстытуцый, якія баранілі б іх інтарэсы, карыстальнікі звязваюць свой лёс з «феадальнымі» сеньёрамі — уладарнымі мегакарпарацыямі, што бароняць кожнага, хто прысягнуў ім на вернасць і пусціў карані ў іх уладаннях.
Гэтая сістэма дае карыстальнікам рэальныя перавагі — пакуль іх інтарэсы супадаюць з інтарэсамі кампаній, якім яны даверыліся: калі вы хочаце абароны ад зламысных дадаткаў, App Store на iOS даволі добра з гэтым спраўляецца. Вядома, калі вашыя інтарэсы разыходзяцца з інтарэсамі кампаніі (калі вы ўйгур і вам патрэбны дзейсны VPN у Кітаі), прыярытэты сеньёра бяруць верх над вашымі — з непажаданымі (і нават смяротнымі) наступствамі.
Калі прыбраць інструменты супраць ComCom, кажа гэты аргумент, сеньёры, на моц якіх абапіраецца шмат карыстальнікаў, аслабнуць.
Платформы сапраўды адсякаюць сумяшчальнасць, каб абараніць сваіх карыстальнікаў. Часта платформа можа мадэраваць свае сэрвісы, проста адклікаўшы ключы API ці выдаліўшы дадатак з крамы. У такіх выпадках платформе не трэба выходзіць за свае сцены — дастаткова перастаць даваць пэўныя прывілеі. Права на ComCom, замацаванае законам, звычайна не перашкодзіць кампаніям так даглядаць уласныя сады.
Але платформы не толькі мадэруюць: яны яшчэ і марнуюць час дызайнераў і інжынераў, каб спыніць тых, хто стыкуецца з імі, не пытаючы дазволу. Часам гэта робяць прыцэльнымі тэхнічнымі контрмерамі, як у векавой вайне вірусаў і антывірусаў. Windows Defender і іншыя антывірусы правяраюць выканальныя файлы на прыкметы вядомых шкодных праграм. Яны спрабуюць прадухіліць пэўныя паводзіны, якія ўжо прыносілі праблемы. А часам распрацоўшчыкі спрабуюць замкнуць прадукт так, каб ніхто не мог зрабіць нічога, чаго не задумаў прадавец, — як Apple зрабіла амаль з кожнай часткай сваёй экасістэмы iOS.
Напрыклад, адзін з самых распаўсюджаных відаў ComCom — «скрэйпінг», аўтаматычны збор даных праз вэб-інтэрфейс. Скрэйпінг увесь час выкарыстоўваюць дзеля карысных рэчаў — ад даследаванняў у грамадскіх інтарэсах да адкрыцця новых рынкаў. Але гэта і ўлюбёны інструмент брокераў даных. Велізарны аб’ём даных, якія становяцца публічнымі ў сацсетках, можа сабраць любы, у каго ёсць інтэрнэт і некалькі скрыптоў. Clearview AI, першапраходзец антыўтопіі, сабраў базу з трох мільярдаў «адбіткаў» твараў, скрэйпячы фота з сацсетак, — і з яе дапамогай памагае паліцыі вызначаць падазраваных.
Facebook — частая мішэнь скрэйпінгу і змагаецца з ім праз CFAA. Летась кампанія падала некалькі пазоваў на фірмы, якія нібыта збіралі даныя карыстальнікаў Facebook праз пашырэнні для браўзера. Па словах Facebook, такія судовыя дзеянні рэдкія. У прэс-рэлізе кампанія сцвярджала, што гэта «адзін з першых выпадкаў, калі сацыяльная сетка ўжыла ўзгодненую юрыдычную стратэгію ў некалькіх юрысдыкцыях, каб забяспечыць выкананне сваіх умоў і абараніць карыстальнікаў».
Заява Facebook праўдзівая, але ўводзіць у зман. Памылкова зводзіць гісторыю барацьбы з сумяшчальнасцю толькі да тых спраў, якія насамрэч дайшлі да суда. Часта адной магчымасці пазову хапае, каб адпудзіць будучых збіральнікаў даных. Кампаніі ставяць тэхнічныя контрмеры як першую лінію абароны, але могуць разлічваць на юрыдычную падстрахоўку, калі дамбы прарве. І тыя, хто хоча стыкавацца, ведаюць, што ім трэба абысці тэхнічныя абмежаванні фірмы, — але ведаюць і тое, што за гэта могуць хіба атрымаць запрашэнне ў суд, на месца адказчыка.
Калі прыбраць гэтую юрыдычную падстрахоўку, баланс сіл зменіцца ў корані. З’явіцца прастора і для інвестыцый, і для адкрытых, узгодненых, сумесных намаганняў адолець тэхнічныя контрмеры, якія выстаўляюць старажылы рынку. Гэта магло б схіліць шалі супраць платформаў, нягледзячы на іх бюджэты на тэхнічных экспертаў, і, магчыма, адкрыць новую хвалю інавацый, што будуюцца на чужым.
Больш спрыяльны для ComCom прававы рэжым азначаў бы, што Facebook не можа абвінаваціць брокераў даных па CFAA проста за скрэйпінг ці блакаваць пашырэнні, якія збіраюць даныя карыстальнікаў Facebook. Ці прымальны такі абмен?
Як абараніць прыватнасць і бяспеку пры канкурэнтнай сумяшчальнасці
Па-першае, кампаніі добра бароняць прыватнасць карыстальнікаў толькі тады, калі гэта выгадна. Мадэрацыя ў крамах дадаткаў можа абараняць карыстальнікаў ад злоўжыванняў, але, як паказваюць забарона блакавальнікаў рэкламы ў Android і забарона VPN у кітайскім iOS, мадэрацыя можа і падрываць прыватнасць. Google узважвае абарону прыватнасці супраць даходаў ад сачэння, Apple — супраць доступу да кітайскай вытворчасці і кітайскіх пакупнікоў.
Законы супраць ComCom, якія мы прапануем звузіць, створаныя, каб бараніць кампаніі ад хакераў, парушэнняў аўтарскага права і іншых пагроз іх прыбыткам, — і кампаніі не абавязаныя насылаць юрыстаў дзеля сваіх карыстальнікаў. У манапалістаў мала стымулаў уцягвацца ў дарагія судовыя працэсы супраць старонніх парушальнікаў прыватнасці, пакуль абурэнне карыстальнікаў не дасягне крытычнай масы. Таму кампаніі рэдка выкарыстоўвалі гэтыя законы, каб бараніць карыстальнікаў, — хіба калі адначасова баранілі і сваіх акцыянераў.
Па-другое, варта яшчэ раз паўтарыць: калі прыбраць юрыдычныя перашкоды для канкурэнтнай сумяшчальнасці, гэта ніяк не абмяжуе тэхнічныя контрмеры, якія платформы могуць ужываць, каб абараніць карыстальнікаў. Кампаніі, на якія распаўсюджваюцца тэхнічныя патрабаванні, могуць быць абавязаныя працаваць з канкурэнтамі, якіх інакш заблакавалі б, але палітыка ComCom не перашкодзіць платформам спрабаваць пераіграць супернікаў інжынерна.
Па-трэцяе, нават калі кампаніі хочуць судзіцца, каб абараніць карыстальнікаў, у іх няма для гэтага правільных інструментаў. Прыватнасць павінны бараніць законы пра прыватнасць, а не аўтарскае права і CFAA. Нават калі кампаніі хочуць зрабіць як лепш, пазовы супраць зламыснікаў могуць нарадзіць дрэнную судовую практыку. Крыміналізацыя вэб-скрэйпінгу і парушэння ўмоў карыстання (якія звычайна не звязаныя з больш сур’ёзнымі ўзломамі) прыносіць значна больш шкоды, чым карысці. Лепш распрацаваць і ўвесці прыцэльную абарону прыватнасці, чым скажаць закон пра камп’ютарныя злачынствы далёка за межы яго прызначэння.
Нарэшце, ComCom стварыла б прастору для новых, лепшых сродкаў і інструментаў абароны прыватнасці. Платформы-сеньёры гістарычна рабілі прыватнасці карыстальнікаў больш шкоды, чым карысці, і нешматлікія выпадкі, калі інтарэсы манапалістаў супалі з інтарэсамі карыстальнікаў, не апраўдваюць статус-кво. Мы лічым, што, калі нічога іншага ў законах не мяняць, канкурэнтная сумяшчальнасць не створыць для карыстальнікаў істотных новых праблем з прыватнасцю. Наадварот, яна дазволіць карыстальнікам і трэцім бакам распрацоўваць надбудовы — як менеджар налад прыватнасці з Прыкладу 3, — якія робяць сэрвісы больш ашчаднымі да прыватнасці. А як паказвае Прыклад 1, калі платформа не стрымлівае абяцанняў, ComCom можа дапамагчы карыстальнікам наладзіць узгоднены зыход да канкурэнта.
Здольнасць супернікаў (ці кааператываў, ці майстроў-аматараў) дазволіць карыстальнікам пераіначыць выбар гэтых дамінуючых гульцоў адкрывае магчымасць дынамічнага, жывога рынку, дзе новыя прадукты вылучаюцца дзякуючы якасці, а не інэрцыі ці замкнёнасці ў экасістэме. І што яшчэ важней, яна дазваляе карыстальнікам, чые патрэбы ў прыватнасці не сумяшчаюцца з камерцыйнымі прыярытэтамі вытворцы, абыйсці рашэнні вытворцы.
Паводле нашага аналізу, найбольш істотная шкода прыватнасці, якую гэтыя прапановы могуць узмацніць, — збор патэнцыйна адчувальных даных з публічна даступных сайтаў брокерамі даных і іншымі вынюхвальнікамі. Гэта праблема, але толькі верхавіна велізарнага і амаль не рэгуляванага айсберга — цэлай індустрыі. Нават калі брокеры даных збіраюць асабістую інфармацыю з Facebook, найбольшая шкода прыватнасці адбываецца не ў момант збору, а пры наступнай апрацоўцы і эксплуатацыі даных. Лепш распрацаваць і ўвесці прыцэльную абарону прыватнасці, чым скажаць закон пра камп’ютарныя злачынствы далёка за межы яго прызначэння. Спадзявацца, што гэтых гульцоў утаймуе Facebook праз CFAA, — усё роўна што спадзявацца, што рабаўнікоў банка спыняць за перавышэнне хуткасці, калі яны будуць уцякаць.
Урэшце, ComCom — гэта кампраміс: карыстальнікі, чыю прыватнасць добра бароняць пастаўшчыкі, убачаць, што ў іх абаронцаў стала менш юрыдычнай зброі і яны больш залежаць ад тэхнічнай. Але найгоршыя гульцы — свядомыя злачынцы — і так парушаюць закон, каб дабрацца да даных карыстальнікаў, таму кампаніі ў любым выпадку не могуць цалкам абапірацца на закон. Тым часам карыстальнікі, чые інтарэсы ў прыватнасці разыходзяцца з прыярытэтамі карпаратыўных платформаў, атрымаюць новыя спосабы сябе абараніць. І нарэшце, самі платформы сутыкнуцца з адплатай рынку за злоўжыванне прыватнасцю: карыстальнікам будзе прасцей, чым калі-небудзь, шукаць лепшую прыватнасць, не адмаўляючыся ад сэрвісаў тых, хто з прыватнасцю абыходзіцца дрэнна.
Абавязковая сумяшчальнасць: новыя шляхі для даных
Патрабаваць ад платформаў дзяліцца большай колькасцю даных — гэта можа выглядаць як рух супраць плыні і ў праве прыватнасці, і ў развіцці платформаў за апошнія гады. GDPR, CCPA і іншыя законы пра прыватнасць увялі новыя абмежаванні якраз на перамяшчэнне асабістых даных паміж платформамі. А за апошнія паўдзесяцігоддзя Facebook, Twitter і іншыя пераважна звужалі, а не пашыралі свае публічныя API. У доўгім ценю скандалу з Cambridge Analytica цалкам разумна з падазрэннем ставіцца да новых шляхоў для даных карыстальнікаў.
Але менавіта таму нам і патрэбныя новыя правілы гульні: каб процістаяць антыканкурэнтным і шкодным для прыватнасці наступствам таго, што асабістыя даныя збіраюцца ў некалькіх руках, — і пры гэтым гарантаваць, што любыя даныя, якімі дзеляцца, падпадаюць пад строгія абмежаванні мінімізацыі і згоды. Тут мы разглядаем новыя рызыкі для прыватнасці і бяспекі, якія нясуць патрабаванні сумяшчальнасці, і тое, як іх змякчыць.
[Скарочана рэдакцыяй. У частцы пра пераноснасць даных аўтары разбіраюць тры рызыкі. Калі кампанія аддае даныя, як след не праверыўшы, хто іх просіць, іх могуць атрымаць злодзеі, — даследчыкі ўжо знаходзілі такія дзіркі ў тым, як кампаніі выконваюць GDPR. Адзіны партал, дзе сабраныя ўсе даныя карыстальніка, становіцца новай мішэнню для фішынгу. І нарэшце, не заўсёды зразумела, чые даныя каму можна аддаваць: Facebook, напрыклад, не дае спампаваць спіс сяброў з іх кантактамі, спасылаючыся на прыватнасць саміх сяброў, — што заадно бароніць яго ад канкурэнтаў. Адказ EFF: калі карыстальнік законна і са згоды іншых бачыць нейкія даныя, ён павінен мець права іх і спампаваць — правіла «паглядзець можна, спампаваць нельга» рэдка абараняе прыватнасць, затое надзейна тармозіць пераноснасць. Складаней пераканацца, што даныя трапляюць да таго, каму належаць: многія невялікія фірмы не ўмеюць надзейна ідэнтыфікаваць людзей. Тут, на думку аўтараў, дапамогуць прадуманыя правілы (як тыя, што EFF прапаноўваў генеральнаму пракурору Каліфорніі пры ўвядзенні CCPA), забарона выкарыстоўваць даныя для праверкі асобы на штосьці іншае і падвойная адказнасць: кампанію павінны караць і за тое, што яна наўмысна не аддае карыстальніку яго даныя, і за тое, што безадказна аддала іх не таму чалавеку.]
Серверная сумяшчальнасць і дэлегаванне: рызыкі
Патрабаванні сумяшчальнасці і на баку сервера («серверная сумяшчальнасць»), і на баку кліента («дэлегаванне») абавязваюць вялікія кампаніі адкрыць новыя патокі даных для меншых гульцоў. Гэтыя трубаправоды павінны дасягаць сваіх мэтаў — больш канкурэнцыі, інавацый і выбару для карыстальнікаў, — не падвяргаючы карыстальнікаў новым рызыкам і не ўмацоўваючы бізнес-мадэль сачэння.
Рызыкі для бяспекі і прыватнасці ад гэтых патрабаванняў падзяляюцца на тры катэгорыі:
- абмен данымі і іх здабыча праз новыя API;
- новыя магчымасці для фішынгу і падстаўных акаўнтаў у федэратыўнай экасістэме;
- больш перашкод для платформаў, якія спрабуюць падтрымліваць бяспеку сваіх сістэм.
Тое, што новыя даныя пацякуць праз межы кампаній, — не адзіная крыніца рызыкі. Трэба таксама ўлічваць наступствы таго, што ўлада цэнтралізаванай платформы будзе раздробленая праз федэрацыю, а ў імклівую галіну, дзе бяспека мае значэнне, прыйдзе дзяржаўны нагляд.
Як апісана ў Прыкладзе 2, каб федэрацыя была магчымай, Facebook давялося б стварыць новы набор інтэрфейсаў, праз якія канкурэнты падключаліся б і злучалі карыстальнікаў праз межы кампаніі. Сэрвісы, якія імі карыстаюцца, атрымаюць доступ да вельмі адчувальных даных пра людзей, якіх яны злучаюць, і павінны быць гатовыя гэтыя даныя бараніць.
Такое ўзаемадзеянне адкрые велізарныя аб’ёмы даных пра паводзіны карыстальнікаў. Вядома, Facebook і многія іншыя платформы ўжо робяць гэта праз свае API і рэкламныя сеткі, хоць пакідаюць за сабой права адклікаць доступ любой кампаніі амаль з любой прычыны. Патрабаванні сумяшчальнасці да пэўнай ступені забралі б з рук платформаў рашэнне, хто да чаго мае доступ.
Без новых юрыдычных гарантый прыватнасці даных такая сумяшчальная экасістэма магла б зрабіць атакі ў духу Cambridge Analytica больш частымі. Меншыя сацыяльныя серверы маглі б паспрабаваць пабудаваць бізнес на ціхім прафіляванні карыстальнікаў іншых сэрвісаў, з якімі яны федэруюцца. Cambridge Analytica дабралася да даных Facebook праз дадатак, які спампавала крыху больш за чвэрць мільёна чалавек, — мізэрная лічба па мерках сацсетак. Любы федэратыўны сервер з падобнай колькасцю карыстальнікаў мог бы мець доступ да ўсёй той інфармацыі, якую меў дадатак thisisyourdigitallife ад Cambridge Analytica, і да значна большай.
Нават калі меншыя сэрвісы дзейнічаюць сумленна, стыкавацца бывае складана, і ёсць рызыка, што ў мітусні з данымі карыстальнікаў абыдуцца не так. Налады прыватнасці ў такіх сацсетках, як Facebook, складанейшыя за «дзяліцца» ці «не дзяліцца». Каб не падмануць чаканні карыстальнікаў, платформы, што федэруюцца з Facebook, павінны будуць паважаць гэтыя налады ва ўсіх тонкасцях. Калі яны гэтага не зробяць (ці не змогуць), даныя могуць разысціся далей, чым чакаюць карыстальнікі, і быць выкарыстаныя так, як яны не чакаюць.
Дэлегаванне нясе падобныя рызыкі. Першыя спробы Facebook зрабіць кліенцкія інтэрфейсы, у тым ліку часткі сумнавядомага ранняга Graph API, таксама былі кашмарам для прыватнасці. Праблема была не абавязкова ў тым, што староннія інструменты мелі доступ да вялікай колькасці даных карыстальнікаў, — гэта неабходная ўмова любога карыстальніцкага API. Праблема была ў тым, што карыстальнікі не разумелі, хто да чаго мае доступ, а Facebook не сачыў, што кампаніі робяць з данымі, атрымаўшы іх.
Павучальны прыклад — і пашырэнні для браўзера. Яны робяць магчымай ComCom на ўзроўні сайтаў, але самі пабудаваныя на магутных API, якія даюць непасрэдны доступ да браўзера. Гэтыя API можна выкарыстаць і на дабро, і на зло. На WebExtension API трымаюцца адны з самых інавацыйных і карысных для людзей інструментаў у інтэрнэце — ад блакавальнікаў рэкламы і трэкераў да памочнікаў даступнасці, архіватараў і інструментаў празрыстасці. Але ён жа дазволіў сотням кампаній збіраць і прадаваць адчувальную інфармацыю пра нічога не падазроных карыстальнікаў. Мы ўжо тлумачылі ў іншым месцы, што Google не можа згарнуць у браўзеры Chrome большасць API для пашырэнняў, якія дазваляюць шкодзіць, не скалечыўшы заадно блакавальнікі трэкераў; падобнае напружанне будзе з большасцю інтэрфейсаў для дэлегавання, якія толькі можна ўявіць.
Уявіце альтэрнатыўную ўбудову для стужкі навін Facebook, якая дазваляе вам самім вызначаць, які кантэнт трапляе ў стужку і як. Убудова будзе бачыць усё, што бачыце вы, а магчыма, і больш — напрыклад, метаданыя ці адфільтраваны кантэнт, да якіх вы проста так не дабярэцеся. Любы карыстальнік, які бярэ сабе даверанага агента, хутчэй за ўсё, адкрые шмат даных гэтаму агенту ці яго коду. Але давераныя агенты будуць мець доступ да даных многіх карыстальнікаў, а не толькі тых, хто вырашыў карыстацца іх паслугамі. Падзяліцца допісам «з сябрамі» будзе азначаць падзяліцца ім «з сябрамі і іх даверанымі агентамі».
Гэтая праблема падобная да той, што мы разглядалі ў сувязі з пераноснасцю даных: рызыкі для прыватнасці, калі даць аўтаматызаваны доступ да інфармацыі, да якой карыстальнікі і так маюць «ручны» доступ. Але адна справа — калі пераноснасць дае карыстальніку ўладу спампаваць уласныя даныя, і зусім іншая — калі дэлегаванне дае старонняй кампаніі доступ да даных тысяч людзей. Наўрад ці асобны карыстальнік пачне складаць інвазіўныя профілі ўласных сяброў, а вось старонні агент можа захацець скарыстацца месцам сваіх карыстальнікаў у сацыяльнай сетцы, каб гэта рабіць. Калі тысячы карыстальнікаў Facebook усталявалі thisisyourdigitallife — траянскага каня, які збіраў даныя для псіхаграфічнага прафілявання Cambridge Analytica, — ён атрымаў доступ да «падабаек» сяброў кожнага з іх. Аднаго гэтага хапіла, каб разгарэўся вялізны скандал з прыватнасцю, які скончыўся найбуйнейшым штрафам у гісторыі Федэральнай гандлёвай камісіі ЗША (FTC). Давераныя агенты будуць мець доступ да ўсяго — імгненна і бесперапынна.
Урэшце, такі доступ неабходны, каб мара пра дэлегаванне спраўдзілася. Таму праблемы прыватнасці давядзецца вырашаць на ўзроўні палітыкі — новымі законамі пра прыватнасць і гарантыямі для новых інтэрфейсаў. Пра гэтыя гарантыі мы падрабязна гаворым ніжэй.
Вядома, не ўсе дзейнічаюць у межах закона. Другая рызыка ў тым, што гэтыя патрабаванні могуць пашырыць паверхню атакі для злачынных арганізацый і дзяржаўных структур, якія не баяцца дзейнічаць несумленна і падманна. Тэарэтычна зламыснік можа падняць федэратыўны сацыяльны сервер (ці ўзламаць існы), стварыць легіён фальшывых асоб і разаслаць «запыты ў сябры» тысячам карыстальнікаў у фішынгавай вылазцы. Менш драматычны варыянт: зламыснікі могуць выявіць, што нейкая частка федэратыўнай экасістэмы — скажам, адзін сервер з мізэрным фінансаваннем ці дрэннымі практыкамі бяспекі — больш паблажлівая да тых, хто паказвае свету фальшывы твар, і зрабіць з гэтага сэрвісу базу для сваіх несумленных аперацый. Гэта падобна да таго, як фішары і падстаўныя акаўнты праваахоўных органаў ужо злоўжываюць сацсеткамі, але асобная платформа мела б менш улады блакаваць карыстальнікаў на іншых федэратыўных сэрвісах.
Бяспека і выпраўленне ўразлівасцей
Нарэшце, асаблівай увагі заслугоўваюць сумяшчальныя інтэрфейсы, якім патрэбная складаная бяспека. Возьмем, напрыклад, сумяшчальны мэсэнджар са скразным шыфраваннем. Калі мы патрабуем ад таго, хто падтрымлівае такі сэрвіс, даваць стабільныя інтэрфейсы і ўскладняем яму абнаўленне ці змену гэтых інтэрфейсаў, яму можа стаць цяжэй падтрымліваць бяспеку сэрвісу. Няўдала пабудаванае патрабаванне можа прымусіць кампаніі ісці на кампрамісы ў бяспецы ці марудзіць з ёю — і гэта можа перакрэсліць частку таго, чаго ўдалося дасягнуць сэрвісам са скразным шыфраваннем у агароджаных садах.
Серверная сумяшчальнасць і дэлегаванне: як змякчыць рызыкі
Нават з усімі гэтымі рызыкамі добра прадуманае патрабаванне сумяшчальнасці павінна ў выніку пайсці прыватнасці на карысць. Тыя, хто будзе распрацоўваць новую палітыку сумяшчальнасці, змогуць паставіць агароджы на канкрэтных шляхах перадачы даных, якія гэтая палітыка створыць.
Больш за тое, пры прапанаваным рэжыме толькі невялікая колькасць буйных кампаній мусіла б адкрыць новыя наборы інтэрфейсаў, — а за гэтым сачыць прасцей, чым за зменамі ва ўсёй галіне. А там, дзе стымулы платформаў супадаюць з інтарэсамі карыстальнікаў, — як у барацьбе з фішынгам і ў несупынных пошуках надзейнай крыптаграфіі, — найлепшае, што можна зрабіць, магчыма, — не перашкаджаць.
Як прадухіліць злоўжыванне асабістымі данымі
Нам патрэбныя ясныя правілы і гарантыі, каб інтэрфейсы платформаў адпавядалі патрабаванням сумяшчальнасці і пры гэтым абаранялі даныя, што праз іх праходзяць. Гэта датычыць і кліенцкіх інтэрфейсаў (для дэлегавання), і серверных (для федэрацыі). Ні платформы, на якія распаўсюджваюцца новыя патрабаванні, ні кампаніі, што з імі стыкуюцца, не павінны збіраць больш даных, чым трэба для сумяшчальнасці. Ні аднаму з бакоў нельга дазваляць манетызаваць ці эксплуатаваць сабраныя даныя для іншых мэтаў. І абодва бакі павінны пераканацца, што маюць усвядомленую згоду карыстальніка, перш чым перадаваць праз такі інтэрфейс асабістыя даныя.
Правілы прыватнасці павінны кіравацца двума прынцыпамі: мінімізацыяй і згодай. Разам яны могуць забяспечыць карыстальнікам аўтаномію — самім кантраляваць, як яны карыстаюцца тэхналогіямі.
Па-першае, правілы прыватнасці павінны патрабаваць мінімізацыі апрацоўкі даных карыстальнікаў — збору, захоўвання, перадачы і выкарыстання. Сумяшчальнасць запатрабуе, каб платформы дзяліліся вялікай колькасцю даных, але кампаніям, што стыкуюцца з рэгуляванымі платформамі, трэба забараніць апрацоўваць хоць крыху больш даных карыстальніка, чым строга неабходна, каб даць яму тое, што ён папрасіў. Інтэрфейсы будуць вызначаць самі платформы, і іх стымулы павінны натуральна схіляцца да прыватнасці карыстальнікаў: ім не захочацца аддаваць больш, чым трэба. Не так са староннімі сэрвісамі, якія вырашаць далучыцца да федэрацыі праз новыя інтэрфейсы: яны могуць схіляцца апрацоўваць як мага больш даных і спакушацца выкарыстоўваць іх так, як карыстальнікі не хацелі б. Таму патрэбныя моцныя юрыдычныя гарантыі, каб, калі карыстальнік вырашыць звязацца з сябрам на новым сэрвісе, яго даныя выкарыстоўваліся толькі так, як ён чакае.
Па-другое, правілы прыватнасці павінны патрабаваць усвядомленай згоды, якую карыстальнік дае сам, па ўласнай ініцыятыве (opt-in). Карыстальнікі павінны мець выбар, ці пачынаць узаемадзейнічаць з іншай платформай, і павінны мець магчымасць у любы момант адклікаць згоду. На кожным этапе карыстальнікі павінны ведаць, якімі данымі яны дзеляцца і з кім, чаму гэтымі данымі трэба дзяліцца і для чаго іх будуць выкарыстоўваць. У выпадку серверных інтэрфейсаў паведамляць карыстальніку і атрымліваць яго сапраўдную, усвядомленую згоду павінна платформа. У выпадку кліенцкіх інтэрфейсаў для дэлегавання цяжар паведамлення і згоды павінны несці кампаніі, якія выступаюць даверанымі агентамі, — і яны ж павінны адказваць, калі паводзяць сябе дрэнна.
Патрэбныя абодва правілы — і пра згоду, і пра мінімізацыю. Без патрабавання мінімізацыі кампаніі, што зарабляюць на сачэнні, спрытна ўжываюць цёмныя патэрны, каб вырабляць фальшывую «згоду». Акрамя таго, некаторыя спосабы выкарыстання даных, сабраных праз гэтыя абавязковыя паводле закона інтэрфейсы, павінны быць безумоўна забароненыя — напрыклад, іх продаж трэцім бакам ці манетызацыя праз таргетаваную рэкламу.
Без патрабавання згоды правіла мінімізацыі таксама можа недастаткова ўлічваць інтарэсы асобных карыстальнікаў. Адзінага падыходу да прыватнасці для ўсіх не існуе, і будуць сітуацыі, калі карыстальнікі заслугоўваюць права самі вырашаць, як збіраюць і апрацоўваюць іх даныя.
Зноў возьмем цалкам федэратыўную сацсетку з Прыкладу 2. Будуючы серверныя інтэрфейсы для федэрацыі, Facebook павінен будзе сачыць, каб дзяліцца толькі тым кантэнтам, якім карыстальнікі загадалі дзяліцца. Але калі асабістыя даныя пераступілі парог, адказнасць за належнае абыходжанне з імі ляжыць на сэрвісе, які іх атрымаў. Карыстальнікі сацсетак у федэратыўнай экасістэме, хутчэй за ўсё, будуць думаць пра перадачу даных у катэгорыях людзей, якія атрымаюць да іх доступ, — а не кампаній. Адпраўляючы эсэмэску, звычайна не думаеш, які аператар яе атрымае і што з ёй зробіць. Так і павінна быць.
Значыць, сэрвісы ў федэратыўнай сетцы павінны выконваць узгоднены набор правілаў наконт даных, якія перадаюцца праз іх межы. Калі правілы двух сэрвісаў разыходзяцца, адказнасць павінен несці сэрвіс-спадарожнік — той, што сам вырашыў федэравацца з рэгуляванай платформай, — і менавіта ён павінен належна абыходзіцца з данымі, атрыманымі ад платформы. З другога боку, платформа, якая дзеліцца данымі сваіх карыстальнікаў праз такі інтэрфейс, павінна сачыць, каб федэратыўныя партнёры мелі ўсю інфармацыю, патрэбную, каб апрацоўваць асабістыя даныя паводле пажаданняў кожнага карыстальніка.
Ідэнтычнасць, фішынг і бяспека
Як мы ўжо казалі, серверная сумяшчальнасць і федэрацыя могуць узмацніць ужо вядомыя віды атак на прыватнасць — фішынг ці падстаўныя акаўнты. Адзін са спосабаў зменшыць гэтую небяспеку — больш строгая праверка асобы, каб карыстальнікі ў любым кутку федэратыўнай экасістэмы былі ўпэўненыя, што ведаюць, з кім размаўляюць. Але праверка асобы — сама па сабе праблема прыватнасці. Facebook сумнавядомы сваёй інвазіўнай і шкоднай палітыкай «сапраўдных імёнаў». Сучасныя брокеры даных зарабляюць мільёны на праверцы асобы, гандлюючы геалакацыяй, данымі пра паводзіны і іншай асабістай інфармацыяй, каб бізнес мог пераканацца, што кліент — той, за каго сябе выдае.
Сумяшчальнасць выводзіць гэтае напружанне паміж праверкай і ананімнасцю на першы план, але не абавязкова яго ўзмацняе. У свеце, дзе карыстальнікі могуць мець зносіны паміж сэрвісамі, яны павінны мець магчымасць усвядомлена вырашаць, ці давяраць паведамленню ад праверанага Facebook «сапраўднага імя» ці ад карыстальніка, вядомага толькі па адрасе электроннай пошты на маленькім серверы, які трымаюць валанцёры. Больш за тое, адна з найбольшых пераваг федэратыўнай экасістэмы сацсетак у тым, што карыстальнікі, якіх Facebook несправядліва заблакаваў ці якія проста вырашылі ў ім не быць, змогуць звязацца з сябрамі і сваякамі, якія платформай карыстаюцца.
Простыя рашэнні ў дызайне — напрыклад, прасіць карыстальніка прыняць запрашэнне ў размову, перш чым ён зможа атрымліваць непажаданыя паведамленні, — шмат робяць супраць фішынгу і спаму. Варта таксама заўважыць, што сацсеткі сёння зацікаўленыя заахвочваць як мага больш сувязей паміж карыстальнікамі і бесперапынна прапануюць новых «сяброў» ці «кантакты»; калі гэтыя стымулы паслабнуць, платформы, магчыма, стануць рабіць інтэрфейсы, не такія апантаныя размнажэннем сеткавых сувязей. Экспертыза і інструменты для выяўлення зламысных паведамленняў, якія за апошняе дзесяцігоддзе вялікія платформы пераважна скупілі ці распрацавалі ў сябе, маглі б знайсці іншых кліентаў — як агульны старонні сэрвіс для канчатковых карыстальнікаў ці для рынку меншых сумяшчальных канкурэнтаў.
Усё разам: закон, код і канкурэнцыя
Вялікія платформы, на якія распаўсюджваюцца новыя патрабаванні сумяшчальнасці, павінны несці адказнасць: нельга дазваляць ім падсоўваць няякасныя сэрвісы ці несправядліва не пускаць канкурэнтаў, прыкрываючыся словамі пра абарону карыстальнікаў. Але тыя, хто распрацоўвае палітыку, павінны пакінуць платформам вырашаць, як інжынерна будаваць свае сістэмы, каб выконваць гэтыя патрабаванні.
Нягледзячы на ўсе хібы феадальнай сістэмы прыватнасці, ніхто не мае лепшай кваліфікацыі, каб ацэньваць пагрозы бяспецы, чым самі платформы, і платформы павінны спрытна рэагаваць на новыя пагрозы цэласнасці сваіх сістэм. Некаторыя староннія сэрвісы могуць аказацца зламыснікамі — злоўжываць данымі карыстальнікаў ці не дбаць пра бяспеку сваіх сістэм, — і вялікія платформы павінны мець магчымасць адрэзаць доступ такім сапраўдным пагрозам.
Знайсці шлях праз гэтае напружанне — паміж бясспрэчнай тэхнічнай экспертызай платформаў і веданнем уласных сістэм, з аднаго боку, і іх антыканкурэнтнымі стымуламі, з другога, — ключ да таго, каб усё запрацавала. Палітыкі павінны паспрабаваць зноў узгадніць стымулы вялікіх платформаў з інтарэсамі іх карыстальнікаў. Падрэзаць канкурэнтаў выгадна, таму штрафы за антыканкурэнтныя хітрыкі павінны быць такімі вялікімі, каб з’ядаць гэты прыбытак. Патрэбная і дастатковая празрыстасць, каб гэтыя хітрыкі можна было выявіць. Гэтак жа штрафы за парушэнне прыватнасці карыстальнікаў — па нядбайнасці ці наўмысна — павінны быць дастаткова суровымі, каб перакрываць грошы, якія кампаніі на гэтым зарабляюць. І калі кампанія парушае права карыстальніка на прыватнасць, карыстальнік павінен мець права сам падаць на яе ў суд.
Высновы
Праблемы карпаратыўнай канцэнтрацыі і прыватнасці ў інтэрнэце непарыўна звязаныя. Мы лічым, што новы рэжым сумяшчальнасці можа ажывіць канкурэнцыю, заахвоціць інавацыі і даць карыстальнікам больш самавызначэння ў іх лічбавым жыцці. Натуральна ўяўляць, што новыя патокі даных, абароненыя ці прадпісаныя законам, прывядуць да новых рызык для прыватнасці і бяспекі. Але, як мы паказалі, гэтыя рызыкі не такія сур’ёзныя, як можа падацца спачатку, і іх можна змякчыць. Больш сумяшчальны інтэрнэт можа і павінен быць больш прыватным.
Новыя патрабаванні сумяшчальнасці створаць новыя патокі даных і збавяць платформы часткі свабоды рашэнняў. Facebook і Google, магчыма, будуць вымушаныя дзяліцца асабістай інфармацыяй з кампаніямі, з якімі раней не дзяліліся б. Але патрабаванні могуць ісці з умовамі — у выглядзе юрыдычных абавязкаў наконт усвядомленай згоды і мінімізацыі даных. Дзякуючы гэтаму даныя, што пацякуць праз новыя інтэрфейсы, могуць быць абароненыя законам лепш, чым любыя даныя, якімі платформы вырашалі дзяліцца ў мінулым.
Калі даць больш прасторы канкурэнтнай сумяшчальнасці, майстры-аматары, стартапы і некамерцыйныя арганізацыі змогуць узаемадзейнічаць з вялікімі платформамі так, як платформы, магчыма, не ўхвалілі б — ці нават не ўявілі б. Ці аслабіць платформы ў абароне карыстальнікаў тое, што ў іх забяруць інструменты, якімі яны душаць ComCom? Мы так не лічым. Праўда, кампаніі часам могуць выкарыстоўваць законы, што не датычаць прыватнасці, каб бараніць карыстальнікаў ад рэальных пагроз прыватнасці. Але гэтыя юрыдычныя інструменты ніколі не былі належна наладжаныя на абарону карыстальнікаў.
Увогуле, пярэчанні супраць сумяшчальнасці зыходзяць з таго, што лепш за ўсіх абароняць даныя карыстальнікаў тыя кампаніі, у якіх гэтыя даныя ляжаць. Часам так і ёсць, але вельмі часта стымулы платформы і яе карыстальнікаў не супадаюць. У мінулым кампаніі часта выбіралі стыкавацца так, каб зарабляць за кошт прыватнасці, — узгадаем экасістэму рэкламных тэхналогій, дзе мільёны сайтаў і дадаткаў стыкуюцца з Google, Facebook, Amazon і іншымі рэкламнымі платформамі, абменьваючы асабістыя даныя і месца на экране на долі цэнта за паказ. І тыя самыя кампаніі адмаўляліся стыкавацца так, як маглі б хацець іх карыстальнікі, калі гэта азначала б ахвяраваць канкурэнтнай перавагай. Відавочна, калі кампаніі вырашаюць, ці дзяліцца данымі, дабрабыт карыстальнікаў — не заўсёды першае, пра што яны думаюць.
Больш за ўсё небяспекі перадачы даных, якія мы тут разабралі, падкрэсліваюць патрэбу ў лепшым праве прыватнасці. У свеце, дзе згода карыстальніка і мінімізацыя паводле мэты належна вызначаныя і рашуча абароненыя, большасць пытанняў да новых праграм сумяшчальнасці страцілі б сэнс. А галоўнае — сама думка, што за абаронай трэба звяртацца да добрай волі платформаў, справядліва здавалася б абсурднай. EFF будзе і далей змагацца за лепшыя законы пра прыватнасць. Дзеля гэтага, мы лічым, сумяшчальнасць і іншыя меры на карысць канкурэнцыі неабходныя, каб зламаць плутакратычны ўплыў платформаў на заканадаўцаў. І мы лічым, што больш сумяшчальны інтэрнэт будзе больш інавацыйным, менш канцэнтраваным і больш спрыяльным для правоў карыстальнікаў.
Дадатак. GDPR, прыватнасць і манаполія
У дакладзе «Прыватнасць без манаполіі: абарона даных і сумяшчальнасць» мы падрабязна разгледзелі, што розныя віды сумяшчальнасці азначаюць для прыватнасці. Мы вывучылі патэнцыйныя рызыкі для прыватнасці ад патрабаванняў сумяшчальнасці — такіх, як у ACCESS Act 2020 года (ЗША), Акце аб лічбавых паслугах і Акце аб лічбавых рынках (ЕС) і ў рэкамендацыях даклада Упраўлення па канкурэнцыі і рынках Вялікабрытаніі (CMA) пра анлайн-платформы і лічбавую рэкламу.
Мы таксама разгледзелі, што для прыватнасці азначае «канкурэнтная сумяшчальнасць» (ComCom, яна ж «сумяшчальнасць насуперак»), калі новыя сэрвісы могуць стыкавацца з існымі гульцамі без іх дазволу — праз зваротную распрацоўку, ботаў, скрэйпінг і іншыя імправізаваныя прыёмы, звычайныя для інавацый без дазволу.
Наш аналіз паказаў: хоць сумяшчальнасць стварае новыя рызыкі для прыватнасці (напрыклад, новая фірма можа прысвоіць даныя карыстальнікаў пад выглядам таго, што дапамагае ім перайсці ад дамінуючага сэрвісу да новага суперніка), гэтыя рызыкі ў асноўным можна змякчыць прадуманым рэгуляваннем і строгім кантролем за яго выкананнем. Што яшчэ важней, сумяшчальнасць дае і новыя выгады для прыватнасці — і таму, што з сэрвісу з непрыдатнай палітыкай прыватнасці становіцца лягчэй сысці, і таму, што гэта стварае рэальныя выдаткі для дамінуючых фірмаў, якія не паважаюць прыватнасць карыстальнікаў: у тых з’яўляецца просты спосаб выказаць незадавальненне — сысці.
Крытыкі сумяшчальнасці (у тым ліку дамінуючыя фірмы, на якія скіраваныя прапановы сумяшчальнасці) падкрэсліваюць, што калі аслабіць здольнасць тэхналагічнай платформы кантраляваць сваіх карыстальнікаў, аслабне і яе здольнасць іх бараніць.
Яны не памыляюцца, але і не кажуць усяго. Добра, калі кампаніі бароняць прыватнасць карыстальнікаў, — на меншае мы і не павінны пагаджацца, — але стандарты абароны прыватнасці не павінны ўсталёўвацца карпаратыўным загадам у далёкай зале пасяджэнняў савета дырэктараў; яны павінны зыходзіць з дэмакратычна падсправаздачных законаў і рэгулявання.
ЗША ў гэтым адстаюць: амерыканцам, чыю прыватнасць парушылі, даводзіцца спадзявацца на латкі законаў асобных штатаў (а часта іх і няма). Краіне патрэбны — і яна заслугоўвае — моцны федэральны закон пра прыватнасць, які дазволіць грамадзянам самім падаваць у суд.
А вось у еўрапейцаў такое сапраўды ёсць. GDPR — магутны, далёка ідучы і комплексны (хоць і з хібамі, і часам раздражняльны) закон пра прыватнасць — уступіў у сілу ў 2018 годзе.
Акт аб лічбавых паслугах (DSA) і Акт аб лічбавых рынках (DMA), якія цяпер рыхтуе Еўракамісія, абодва прадугледжваюць пэўную ступень сумяшчальнасці. Гэта ставіць два пытанні:
- Ці азначае GDPR, што Еўрасаюзу не патрэбная сумяшчальнасць, каб абараніць прыватнасць еўрапейцаў?
- Ці азначае GDPR, што сумяшчальнасць немагчымая, бо няма спосабу выканаць патрабаванні абароны даных і пры гэтым даць трэцім бакам доступ да анлайн-сэрвісу?
Мы лічым, што адказ на абодва — «не». Ніжэй тлумачым чаму.
Ці азначае GDPR, што Еўрасаюзу не патрэбная сумяшчальнасць?
Большая сумяшчальнасць можа дапамагчы з тым, што карыстальнікі апынаюцца замкнёнымі ў сэрвісе, і ў выніку адкрыць магчымасці для сэрвісаў, якія прапануюць лепшую абарону даных.
Еўрапейскі інспектар па абароне даных выказаўся пра сувязь GDPR з Актам аб лічбавых рынках і пацвердзіў, што сумяшчальнасць можа прасоўваць мэты GDPR.
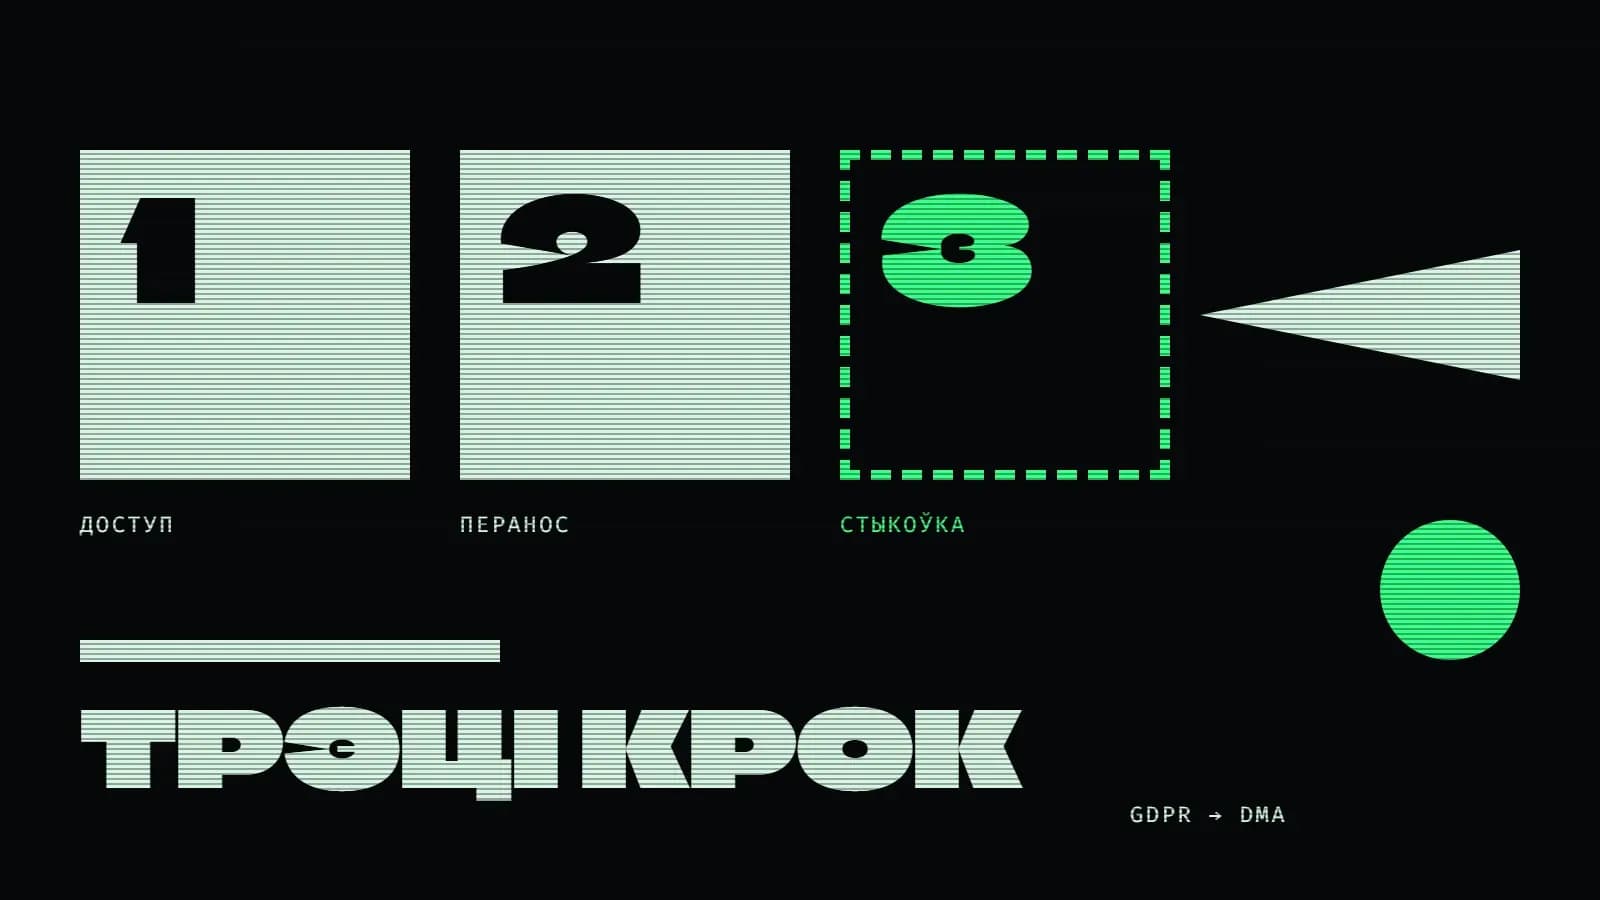
Заўважым, што GDPR не патрабуе сумяшчальнасці наўпрост — ён патрабуе «пераноснасці даных», то бок магчымасці забраць свае даныя з аднаго анлайн-сэрвісу ў іншы. У гэтым сэнсе GDPR — першыя два крокі трохкрокавага шляху да поўнага тэхналагічнага самавызначэння:
- першы — права на доступ да сваіх даных;
- другі — права забраць свае даныя ў іншае месца.
Схема пераноснасці даных у GDPR — важны пачатак! Заканадаўцы правільна ўбачылі, што пераноснасць даных можа спрыяць канкурэнцыі паміж платформамі і змяншаць рызыку, што карыстальнікі апынуцца замкнёнымі, — бо пераход для іх таннее.
Закон ясна абавязвае платформы аддаваць даныя ў структураваным, шырока ўжывальным і машыначытальным фармаце, а карыстальнікі павінны мець права бесперашкодна перадаваць даныя ад аднаго кантралёра даных да іншага. Калі гэта тэхнічна магчыма, карыстальнікі маюць права і папрасіць кантралёра самому перадаць даныя іншаму кантралёру.
Пункт 68 прэамбулы GDPR тлумачыць, што кантралёраў даных трэба заахвочваць распрацоўваць сумяшчальныя фарматы, якія робяць пераноснасць магчымай. Рабочая група па артыкуле 29 (WP29), былы афіцыйны дарадчы орган ЕС па абароне даных, патлумачыла, што гэтага можна дасягнуць, адкрыўшы праграмныя інтэрфейсы (API).
Аднак з таго часу, як GDPR уступіў у сілу, абмежаванні пераноснасці і недахопы сумяшчальнасці ў ім сталі больш відавочнымі. А слабы кантроль за выкананнем іх толькі ўзмацняе. Правоў на пераноснасць даных недастаткова, каб даць еўрапейцам тое тэхналагічнае самавызначэнне, якога дамагаецца GDPR.
Абмежаванні, якія GDPR накладае на тое, якія даныя вы маеце права экспартаваць і калі можаце гэтага патрабаваць, не дасягнулі мэты. Карыстальнікі атрымалі права на пераноснасць даных — але мала варыянтаў, куды гэтыя даныя перанесці.
У GDPR не хапае трэцяга кроку — права стыкавацца з сэрвісам, з якога вы толькі што сышлі.
Праект DMA — заканадаўчы спосаб дадаць гэты трэці крок: ён уводзіць абавязак «пераноснасці даных у рэальным часе», а гэта крок да сапраўднай сумяшчальнасці — такой, што дазволіць вам сысці з сэрвісу, але застацца на сувязі з тымі, хто там застаўся. Патрабаванне сумяшчальнасці ўдыхае жыццё ў ледзь жывую ідэю пераноснасці даных.
Ці робіць GDPR сумяшчальнасць немагчымай?
GDPR сягае вельмі далёка, і еўрапейскія чыноўнікі ўсё яшчэ асэнсоўваюць, што з яго вынікае. Можна ўявіць, што Камісія прапануе рэгламент, які немагчыма будзе сумясціць з правіламі ЕС пра абарону даных. Мы пераканаліся ў гэтым у 2019 годзе, калі Еўрапарламент прыняў Дырэктыву аб аўтарскім праве, не выкрасліўшы з яе спрэчны і непрадуманы артыкул 13 (цяпер артыкул 17). Прыхільнікі артыкула 17 упэўнена сцвярджалі, што ён прывядзе да абавязковых фільтраў капірайту на ўсіх буйных анлайн-платформах, не разумеючы, што такія фільтры немагчыма сумясціць з GDPR.
Але мы не думаем, што тут адбываецца тое самае. Сумяшчальнасць — і вузкая, якую прадугледжвае DMA, і больш амбітныя яе формы, што выходзяць за межы асцярожнага падыходу Камісіі, — цалкам сумяшчальная з еўрапейскай абаронай даных: і з тым, чаго еўрапейцы законна чакаюць, і з тым, што гарантуе GDPR.
Насамрэч існаванне GDPR вырашае самую калючую праблему, звязаную з сумяшчальнасцю і прыватнасцю. Вызначыўшы правілы, як пастаўшчыкі павінны абыходзіцца з рознымі тыпамі даных і калі, як і ў каго трэба атрымліваць згоду, калі будуецца і працуе сумяшчальны сэрвіс, GDPR пераносіць цяжкія рашэнні з карпаратыўнай залы пасяджэнняў у дэмакратычную і падсправаздачную сферу.
Facebook часта сцвярджае, што абавязак перад іншымі карыстальнікамі вымушае яго не даваць вам забраць частку «вашых» даных, калі вы хочаце сысці да суперніка. На Facebook сапраўды ёсць нешта, што вам не належыць, — напрыклад, прыватныя размовы паміж двума ці больш іншымі людзьмі. Нават калі б вы прыдумалі, як дабрацца да гэтых размоў, мы хочам, каб Facebook закрыў вам да іх доступ і не даў забраць гэтыя даныя ў іншае месца.
Але што, калі Facebook сцвярджае, што абавязкі перад прыватнасцю не дазваляюць яму даць вам забраць да суперніка адказы на вашыя асабістыя паведамленні, ці каментары пад вашымі публічнымі допісамі, ці запісы ў вашай адраснай кніжцы? Тут ужо не так ясна, як з чужымі прыватнымі размовамі, — але, не даючы вам доступу да гэтых даных, Facebook заадно прывязвае вас да сваёй платформы, якая да таго ж — адно з асяроддзяў з самым шчыльным сачэннем за ўсю гісторыю збору даных.
Ёсць нешта па-сапраўднаму вычварнае ў тым, каб даверыць такія рашэнні дзейным чэмпіёнам свету па лічбавым сачэнні, — асабліва таму, што неспрыяльнае рашэнне пра тое, якія даныя вы можаце законна забраць з сабой, сыходзячы з Facebook, можа пакінуць вас у Facebook — без простага спосабу хоць неяк адрэагаваць на тое, што вас турбуе ў яго палітыцы прыватнасці.
Тут на сцэну выходзіць GDPR. Замест таго каб пытацца, ці лічыць Facebook, што вы маеце права забраць пэўныя даныя з сабой ці і далей мець да іх доступ з платформы-суперніка, GDPR дазваляе спытаць у закона, якія сувязі паміж данымі законныя і калі патрэбная згода іншых карыстальнікаў, якіх гэта датычыць. Рэгуляванне можа прымаць добрыя, падсправаздачныя рашэнні: ці заслугоўвае дадатак-апытанне доступу да ўсіх «падабаек» усіх сяброў сваіх карыстальнікаў (Facebook вырашыў, што заслугоўвае, і даныя апынуліся ў руках Cambridge Analytica) і ці можна карыстальніку спампаваць пераносны спіс сяброў, каб было прасцей перайсці на іншы сэрвіс (гэтаму Facebook дагэтуль перашкаджае).
Сэнс патрабавання сумяшчальнасці — і сціплай версіі ў DMA, і больш моцнай, што дазваляе поўную сумяшчальнасць, — у тым, каб альтэрнатывы асяроддзям з татальным сачэннем, як Facebook, маглі квітнець, бо пераход каштуе менш. Прымусіць усіх сяброў сысці з Facebook адначасова з вамі — цяжкая праблема калектыўнага дзеяння. Калі людзі могуць сысці з Facebook, але застацца на сувязі з сябрамі ў Facebook, ім не трэба чакаць, пакуль усе ў іх коле адчуюць тое самае. Яны могуць сысці сёння.
У свеце, дзе ўсе платформы — гіганты, стартапы, кааператывы, некамерцыйныя арганізацыі, хобі майстроў-аматараў — лічаць GDPR базавым узроўнем апрацоўкі даных, сэрвісы могуць вылучацца тым, што ідуць далей за GDPR, і гэта распачне гонку ўверх — за прыватнасць карыстальнікаў.
Згода, мінімізацыя і бяспека
Усе даныя, якія можна перадаць ад дамінуючай платформы новаму сумяшчальнаму суперніку, можна падзяліць на некалькі катэгорый. Ёсць даныя, якія перадаваць нельга, — напрыклад, прыватная размова паміж двума ці больш людзьмі, якія не хочуць сыходзіць з сэрвісу і ніяк не звязаныя з новым сэрвісам. Ёсць даныя, якія трэба перадаваць па простай просьбе карыстальніка, — напрыклад, вашыя ўласныя фота, якія вы загрузілі, з вашымі ўласнымі подпісамі, вашыя ўласныя асабістыя і публічныя паведамленні і г. д. Далей ідуць даныя пра вас, створаныя іншымі, — напрыклад, ацэнкі. І нарэшце, чужая асабістая інфармацыя ў адказе на ваш допіс.
Апошняя катэгорыя складаная, і тут усё круціцца вакол самай восі GDPR — згоды. Правілы GDPR пра пераноснасць даных удакладняюць, што экспарт даных мусіць паважаць правы і свабоды іншых. Таму, хоць забароны пераносіць даныя, якія не належаць карыстальніку, што іх просіць, няма, даныя іншых карыстальнікаў нельга перадаваць без іх яўнай згоды (ці іншай законнай падставы паводле GDPR) і без дадатковых гарантый.
Гэта асаблівы выклік, калі трэба дазволіць карыстальнікам забраць свае даныя на іншыя платформы, а гэтыя даныя датычаць іншых людзей, — але гэта і асаблівая выгада для тых іншых людзей.
Калі даныя, якія вы забіраеце на іншую платформу, датычаць іншых карыстальнікаў, GDPR патрабуе іх згоды. Правілы GDPR тут складаныя, але і гнуткія.
Скажам, у будучыні Facebook атрымае ад карыстальнікаў згоду на тое, каб іх сябры маглі забраць з сабой на новыя сэрвісы каментары, пазнакі і паведамленні, якія гэтыя карыстальнікі ім адпраўлялі. Калі вы сыходзіце з Facebook і забіраеце свае даныя (разам з тым, што ўнеслі ў іх сябры) на новы сэрвіс, гэтаму сэрвісу не трэба турбаваць усіх вашых сяброў, каб зноў атрымаць іх згоду: паводле кіраўніцтва Рабочай групы па артыкуле 29, калі новы сэрвіс выкарыстоўвае даныя так, як дазваляла згода, атрыманая Facebook, гэтая згода пераходзіць разам з данымі.
Але хоць новаму сэрвісу не трэба атрымліваць згоду вашых сяброў, ён мусіць паведаміць ім на працягу 30 дзён — так што вашыя сябры заўсёды будуць ведаць, куды трапілі іх даныя.
І на новую платформу распаўсюджваюцца ўсе тыя самыя абавязкі паводле GDPR, што і на Facebook: апрацоўваць даныя толькі пры наяўнасці «законнай падставы»; прытрымлівацца мінімізацыі даных; захоўваць канфідэнцыйнасць і бяспеку даных; і адказваць за тое, як яны выкарыстоўваюцца.
Нішто з гэтага не перашкаджае новаму сэрвісу папрасіць у вашых сяброў згоды, калі вы прывозіце іх даныя з сабой з Facebook. Новы сэрвіс можа вырашыць так зрабіць проста для пэўнасці, што выконвае абавязкі «законнасці» паводле GDPR.
Адзін са спосабаў атрымаць такую згоду — уключыць яе ва ўласную «рэгістрацыйную» згоду Facebook, якую кампанія атрымлівае, калі кожны карыстальнік стварае акаўнт. Каб выконваць GDPR, Facebook і так мусіць атрымліваць згоду на шырокі шэраг дзеянняў з данымі. Калі б Facebook быў абавязаны законам дазваляць сумяшчальнасць, ён мог бы дапоўніць гэтую працэдуру згодай на дадатковыя спосабы выкарыстання, звязаныя з сумяшчальнасцю.
Вядома, GDPR не дазваляе далёка ідучай, спекулятыўнай згоды. Будуць выпадкі, калі ніякая згода пры рэгістрацыі не задаволіць ні GDPR, ні законных чаканняў карыстальнікаў наконт прыватнасці. У такіх выпадках Facebook можа служыць «праваднікам згоды»: праз яго можна папрасіць, атрымаць ці не атрымаць згоду на тое, каб сябры забралі з сабой на платформу-суперніка даныя, з правамі на якія ўсё заблытана.
Такая сістэма азначала б, што некаторым людзям, якія сыходзяць з Facebook, давялося б пакінуць частку даных, якія яны спадзяваліся забраць, — скажам, кантакты сяброў ці адказы ў гутарцы, якую яны пачалі, — а карыстальнікі, што засталіся, мелі б пэўны адміністрацыйны клопат, калі іх сябры спрабуюць сысці. Facebook можа гэта не спадабацца, бо «пагаршае карыстальніцкі досвед», — але, з другога боку, хваля паведамленняў ад сяброў і сваякоў, якія пакідаюць Facebook, можа падштурхнуць тых, хто застаўся, перадумаць і таксама сысці.
Для карыстальнікаў, якія вагаюцца, ці дазволіць сябрам забраць з сабой на новую платформу іх агульныя даныя, GDPR дае важную гарантыю. GDPR не дазваляе кампаніям прасіць спекулятыўнай агульнай згоды на будучыя дзеянні з новымі мэтамі, на якія вы яшчэ не пагадзіліся, а кампаніі, куды вашыя сябры забралі вашыя даныя, не маюць як з вамі звязацца, — таму, як правіла, яны не могуць законна выкарыстоўваць гэтыя даныя далей (хіба што на адной з іншых вузкіх падстаў, дазволеных GDPR, — напрыклад, дзеля «законнага інтарэсу»). Вашыя сябры па-ранейшаму маюць да іх доступ, але ні яны, ні сэрвісы, куды яны ўцяклі, не могуць апрацоўваць вашыя даныя па-за межамі першапачатковай згоды на іх перанос у новы кантэкст. Калі даныя аддзеленыя ад вас, трэція бакі не маюць ніякага спосабу атрымаць згоду, патрэбную, каб законна выкарыстаць іх для новых прадуктаў ці паслуг.
Акрамя згоды, GDPR накладае на анлайн-сэрвісы яшчэ два важныя абавязкі — «мінімізацыю даных» і «бяспеку даных». Гэтыя два патрабаванні — дадатковая падстрахоўка для карыстальнікаў, чые даныя разам з іх сябрамі пераязджаюць на новую платформу.
Мінімізацыя даных азначае, што любыя даныя карыстальніка, якія трапляюць на новую платформу, павінны быць строга неабходныя для мэтаў яе карыстальнікаў (нават калі ёсць нейкая камерцыйная прычына іх захаваць). Гэта значыць: калі супернік Facebook імпартуе вашыя каментары да допісаў свайго новага карыстальніка, любыя лішнія даныя, якія Facebook перадае разам з імі (скажам, дзе вы былі, калі пакінулі каментар, ці па якой спасылцы прыйшлі да допісу), трэба выдаліць. Гэта другі ўзровень абароны для карыстальнікаў, чые сябры пераходзяць на новыя сэрвісы: мала таго што патрэбная іх згода, перш чым агульныя даныя пераедуць на новы сэрвіс, — гэты сэрвіс яшчэ і не мае права захоўваць ці апрацоўваць нічога лішняга, што прасачылася па дарозе.
Гарантыя бяспекі ў GDPR, у сваю чаргу, бароніць ад неналежнага абыходжання з данымі, якія вы дазволілі сябрам забраць з сабой на новыя сэрвісы. Гэта значыць, што даныя павінны быць зашыфраваныя ў дарозе — і гэтак жа ў стане спакою, на серверах суперніка. І няважна, што новы сэрвіс — стартап: у яго ёсць замацаваны рэгламентам абавязак актыўна падтрымліваць добрую бяспеку ва ўсім, з рэальнай адказнасцю, калі ён дапусціць істотны недагляд, які прывядзе да ўцечкі.
Без сумяшчальнасці манапалістычныя платформы татальнага сачэння, хутчэй за ўсё, будуць доўга і трывала дамінаваць. Праблема калектыўнага дзеяння — як дамовіцца, каб усе ў Facebook, з кім вам прыемна мець справу, сышлі адначасова з вамі, — азначае, што кожны, хто сыходзіць з Facebook, плаціць высокі кошт пераходу.
Сумяшчальнасць дазваляе карыстальнікам пакінуць Facebook дзеля платформаў-супернікаў, у тым ліку тых, што і выконваюць GDPR, і ідуць далей за яго патрабаванні. Гэтыя меншыя фірмы будуць мець менш палітычнага і эканамічнага ўплыву, чым манапалісты, чыё дамінаванне яны падточваюць, а калі ўжо і памыляцца, іх памылкі будуць менш значнымі, бо закрануць менш карыстальнікаў.
Без сумяшчальнасці найлепшая надзея прыватнасці — прыручыць Facebook, зрабіць яго паслухмяным і прымусіць адмовіцца ад глыбока ўкаранёнай веры ва ўзбагачэнне праз сачэнне без згоды — і зрабіць усё гэта без пагрозы з боку дзейснага канкурэнта, да якога карыстальнікі Facebook маглі б уцячы, як бы дрэнна ён з імі ні абыходзіўся.
Сумяшчальнасць без гарантый прыватнасці — патэнцыйная катастрофа: яна раскруціць спаборніцтва, хто вычэрпае з карыстальнікаў больш даных, даўшы ўзамен найменш карысці. Ва ўсіх заканадаўчых і рэгулятарных прапановах сумяшчальнасці ў ЗША, Вялікабрытаніі і ЕС ёсць нейкія меркаванні наконт прыватнасці, але толькі ў ЕС ёсць моцнае рэгуляванне прыватнасці на ўсёй яго тэрыторыі, якое задае адзіны стандарт абароны даных, якую б меру ні абмяркоўвалі. Мець абодва складнікі — патрабаванне сумяшчальнасці і комплекснае рэгуляванне прыватнасці — найлепшы спосаб пераканацца, што сумяшчальнасць вядзе да канкурэнцыі ў карысных справах, а не да ўварвання ў прыватнае жыццё.
Bennett Cyphers, Cory Doctorow, «Privacy Without Monopoly: Data Protection and Interoperability», Electronic Frontier Foundation, 2021. Пераклад з англійскай паводле даклада на eff.org; дадатак пра GDPR выходзіў таксама асобна ў блогу EFF Deeplinks 11 чэрвеня 2021 года. Мы прапусцілі кароткі змест (executive summary), зноскі і нумарацыю раздзелаў, а два тэхнічныя фрагменты — пра рэформу законаў DMCA, CFAA і дагаворнага права ў ЗША і пра рызыкі пераноснасці даных — скарацілі да пераказу ў квадратных дужках. Арыгінал распаўсюджваецца паводле ліцэнзіі Creative Commons Attribution 4.0 (CC BY 4.0), пераклад — на тых жа ўмовах.